> For the complete documentation index, see [llms.txt](https://library.zoom.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://library.zoom.com/technical-library/zh-tw/zoom-workplace/zoom-mail-and-calendar/services.md).
# Zoom Mail 與 Calendar 服務
作者:Jakob Ganschow
## Zoom Mail 與 Calendar 服務概覽
這些頁面介紹的是 Zoom Mail 和 Zoom Calendar 服務,請勿與 Zoom Mail 和 Zoom Calendar 用戶端混淆。本節主要概述 Zoom 提供的電子郵件與行事曆服務。
#### Zoom Mail 服務是功能完整的電子郵件解決方案,並採用先進的安全技術加強防護
Zoom Mail 是 Zoom 功能完整的電子郵件服務,旨在將通訊工作流程整合至單一、協調一致的平台,並與 Zoom 全面的協作工具套件並行運作,包括 Zoom Meetings、Zoom Phone、Zoom Contact Center 和 Zoom Chat。Zoom Mail 提供安全的電子郵件傳輸方式,包括同一帳戶中兩位有效 Zoom Mail 使用者之間的端對端加密電子郵件(詳情如下),以及為外部電子郵件收件者提供的密碼到期式伺服器端加密。亦支援標準電子郵件通訊協定,也就是透過 TLS 連線傳送純文字。
#### Zoom Mail 服務提供三種加密方式:端對端加密、伺服器端密碼到期加密,以及透過 TLS 傳送純文字
Zoom Mail 服務提供三種電子郵件加密方式,以保護使用者的郵件:\\
1. 端對端加密:使用在本機由裝置產生的金鑰;此功能為選用功能,僅適用於同一帳戶中的有效 Zoom Mail 使用者。是否可用取決於多種因素,包括寄件者和收件者是否已產生加密金鑰、Zoom 用戶端版本,以及使用者或帳戶層級設定的配置。
2. 伺服器端加密:提供密碼到期式電子郵件。
3. 使用 TLS 加密傳輸中的資料,確保純文字電子郵件在伺服器之間傳送時受到保護(這是大多數電子郵件服務的運作方式)。
#### Zoom Mail 服務也包含 Zoom Calendar 服務
除了 Zoom Mail 服務之外,使用者還可使用 Zoom Calendar 服務。這是整合於 Zoom 用戶端中的完整行事曆,可讓使用者為自己安排會議和約會;若具備適當權限,也可代表他人安排。
#### Zoom Mail 與 Calendar 服務支援核心使用者及企業級電子郵件功能
Zoom Mail 與 Calendar 服務支援核心使用者及企業級電子郵件功能,包括但不限於:
|
#### Zoom 郵件與行事曆服務目前僅適用於代管於 Zoom 美國或歐洲基礎架構上的客戶帳戶
目前,代管於 Zoom 歐洲或美國全球基礎架構上的客戶可以購買 Zoom 郵件與行事曆服務。代管於其他區域專屬基礎架構(例如印度、澳洲、新加坡等)上的帳戶無法使用 Zoom 郵件與行事曆服務。
## **Zoom 郵件服務與行事曆服務的加密方法**
### **端對端加密電子郵件**
#### 依預設,Zoom 郵件服務提供選用的端對端加密電子郵件功能,可供同一帳戶中的活躍 Zoom 郵件服務使用者彼此傳送郵件
依預設,只要帳戶和使用者的設定允許,Zoom 郵件服務就支援同一帳戶中兩位活躍使用者之間傳送的電子郵件採用端對端加密 (E2EE)。使用端對端加密時,郵件會在寄件者的裝置上加密,且只能在收件者的裝置上解密;包括 Zoom 在內的其他人都無法讀取郵件內容。不過,若啟用「裝置管理加密」,獲授權的帳戶管理員也可能能夠存取郵件內容。
傳送端對端加密電子郵件時,Zoom Workplace 應用程式會清楚標示寄出的郵件。這些郵件會使用用戶端產生的加密金鑰保護,透過 TLS 1.2 傳輸,並以加密形式儲存在 Zoom 伺服器上,有助於確保 Zoom 和未經授權的對象無法存取郵件內容。不過,指定的「裝置管理加密」管理員可存取加密金鑰,並在必要時解密內容,例如用於使用者復原或法律調查。
如需更多 Zoom 郵件服務加密設計的資訊,請參閱我們的 [密碼學白皮書](https://github.com/zoom/zoom-e2e-whitepaper/blob/master/zoom_e2e.pdf).
#### 只要兩個網域都啟用「跨網域加密」設定,即可向其他帳戶的使用者傳送端對端加密電子郵件
依預設,端對端加密電子郵件只能在同一帳戶的使用者之間互相傳送。不過,如果兩個不同網域的管理員都啟用 **跨網域加密** 選項,位於 **網域管理**中,這些網域的使用者就能彼此傳送端對端加密電子郵件。
若未啟用此設定,跨帳戶傳送的加密電子郵件將改用限時密碼加密方式。
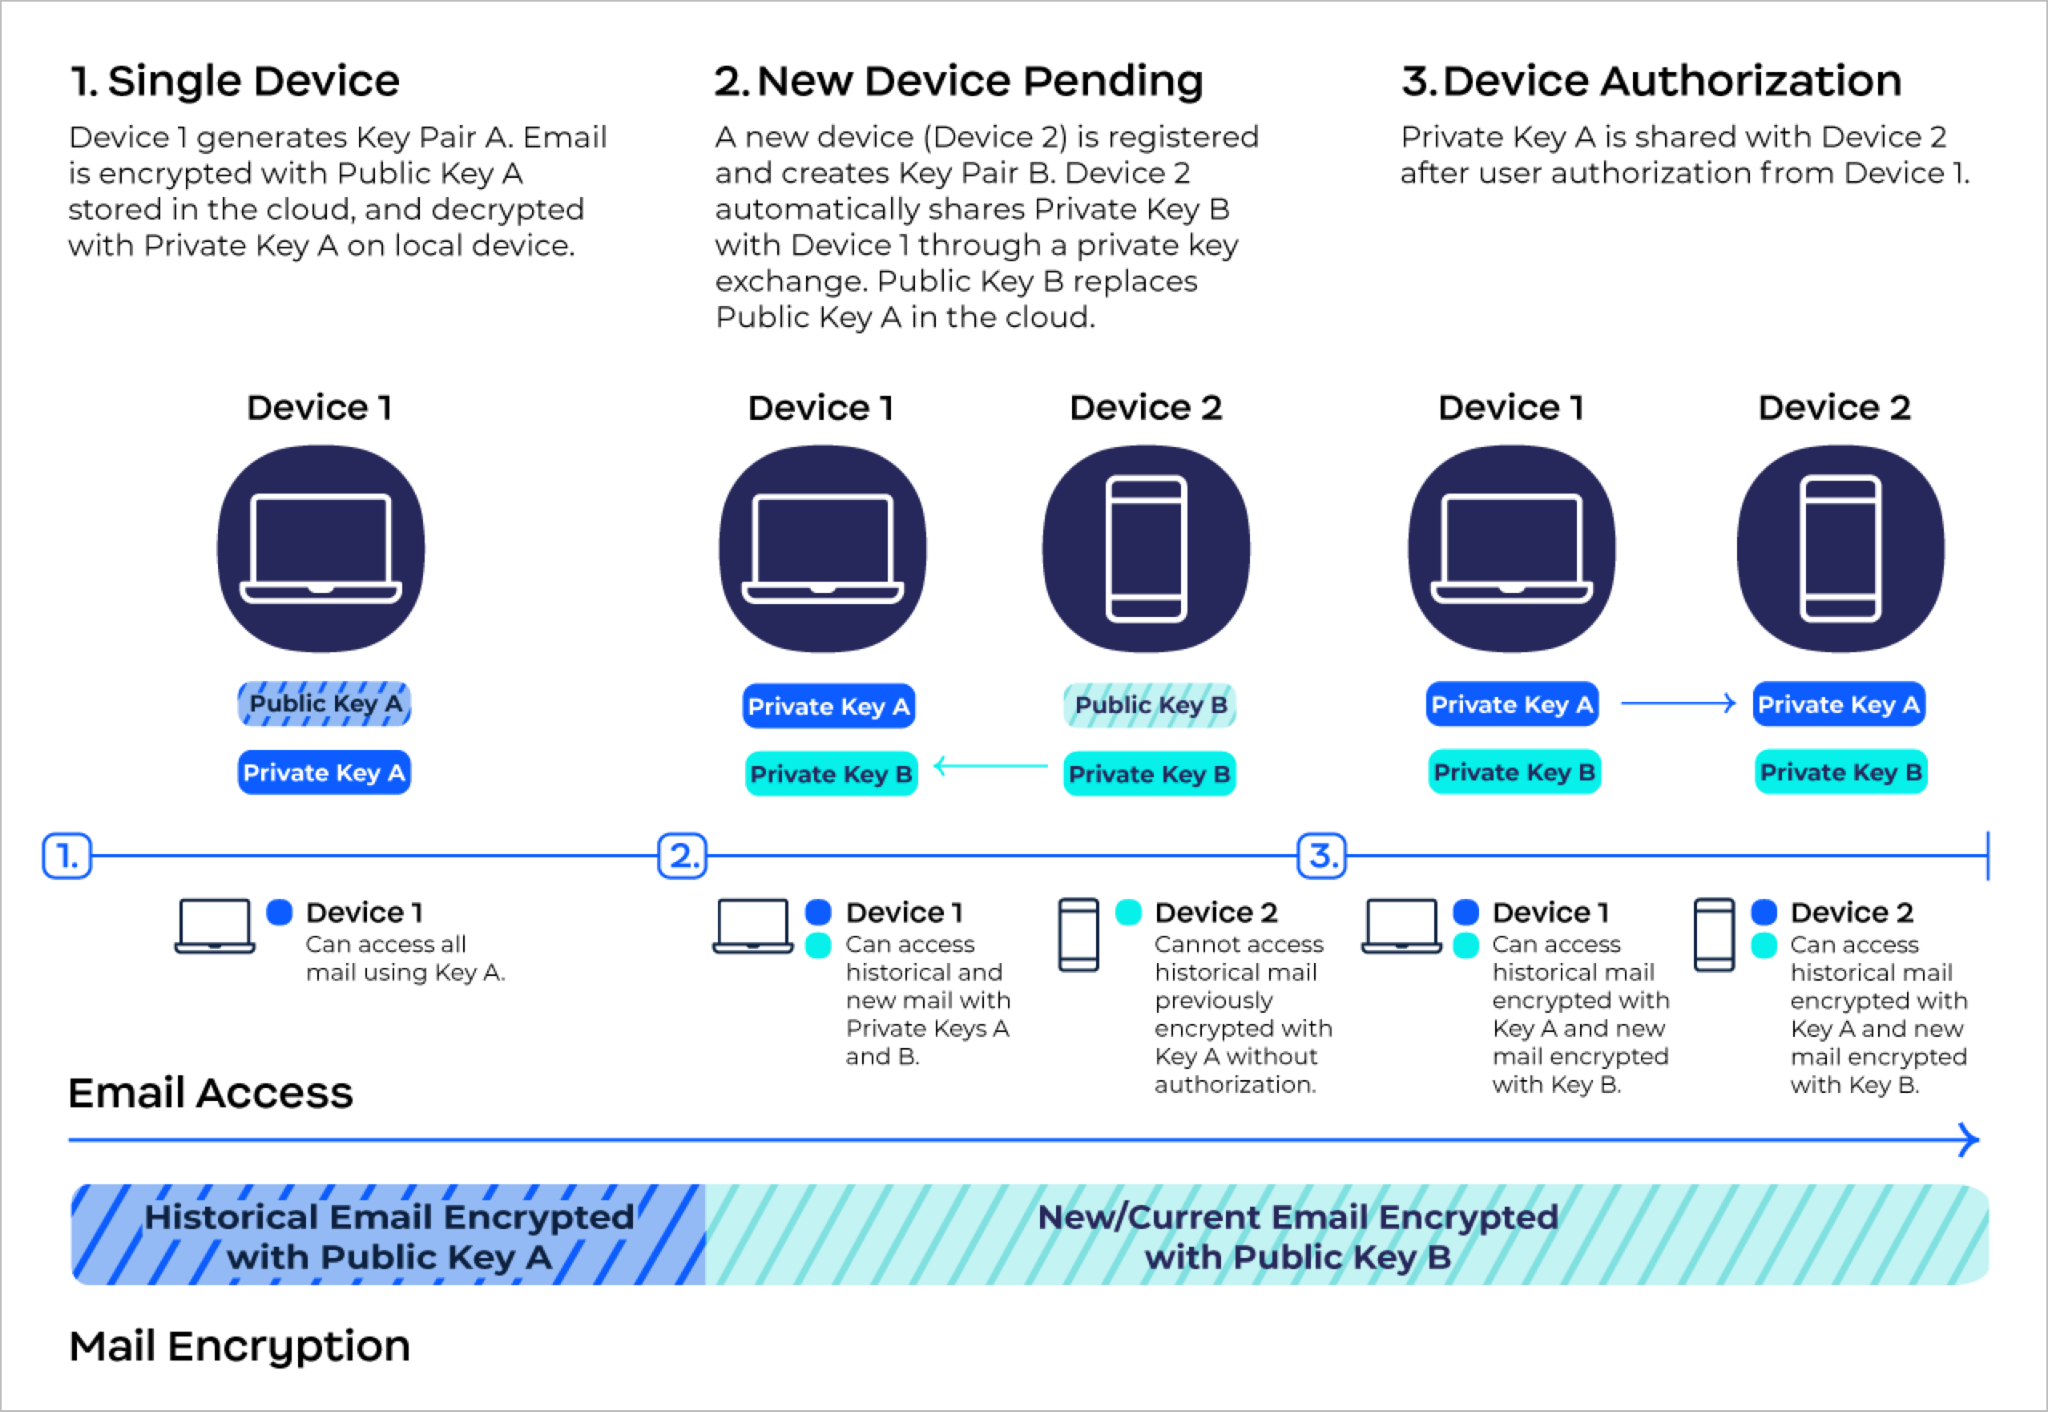
#### Zoom 郵件服務使用以裝置為基礎的加密金鑰,讓新裝置能夠存取舊資料
依據 Zoom 郵件服務的設計,每部獲授權的裝置都會產生自己的裝置專屬金鑰,此外還會產生在所有獲授權裝置間共用的使用者金鑰。這些使用者金鑰可讓每部裝置加密和解密電子郵件內容。
新增 Zoom 郵件服務裝置時,系統會建立新的使用者金鑰並分發至所有裝置,確保各裝置能同等存取新的電子郵件資料。不過,基於安全考量,新新增的裝置不會自動取得舊資料或其保護金鑰的存取權。
若要存取歷史電子郵件,必須由已獲授權的裝置將相關使用者金鑰分享給新裝置。若沒有現有裝置授予存取權,新裝置便無法解密或檢視過去的電子郵件。授予存取權時,各裝置會使用其獨有的裝置專屬金鑰組完成私密金鑰交換。
#### 獲授權的裝置可撤銷其他獲授權裝置的存取權
任何獲授權的裝置都可以撤銷其他裝置對 Zoom 郵件服務內容的存取權。若某裝置的存取權遭撤銷,該裝置的金鑰便會失效,並在所有其餘獲授權裝置之間輪替使用者金鑰。
#### 使用者應妥善保管備份金鑰,以便在緊急情況下還原存取權
使用者應安全地保管備份金鑰,以便在所有獲授權裝置遺失時還原存取權,因為每部新裝置都必須經由已獲授權的裝置核准。為降低此風險,Zoom 郵件服務會在設定期間提示使用者下載備份金鑰,因為 **Zoom 無法代替使用者新增裝置或授予存取權**.
#### 「裝置管理加密」可協助在裝置金鑰遺失時還原存取權
若帳戶已啟用此功能,管理員可透過「裝置管理加密」(亦稱為加密託管)功能,協助使用者還原對裝置加密電子郵件的存取權。「裝置管理加密」可讓獲授權的管理員安全地存取用於保護加密郵件的金鑰。管理員可藉此核准新裝置,或在使用者遺失現有裝置時還原加密存取權,確保使用者能重新存取電子郵件而不會遺失重要資訊。此頁面下方將進一步說明「裝置管理加密」。
{% hint style="danger" %}
**警告**
若使用者失去存取權,且沒有備份碼、其他獲授權裝置或「裝置管理加密」可用,使用者資料將永久無法復原。
{% endhint %}
### **限時密碼加密電子郵件**
#### 可向任何人傳送限時密碼電子郵件
端對端加密電子郵件要求雙方使用者都在同一個 Zoom 帳戶中,限時密碼電子郵件則不同,可傳送給任何電子郵件收件者。
#### 限時密碼電子郵件具有時效性,且 URL 中嵌有密碼
限時電子郵件會傳送一封含有連結的郵件給收件者,連結可在有效期限內開啟原始電子郵件,且密碼嵌在 URL 中。傳送連結後,Zoom 郵件服務不會保留密碼副本,因此只能透過該 URL 存取。
限時電子郵件會以加密形式靜態儲存在 Zoom 郵件服務伺服器上,且必須設定為自郵戳日起一天、一週或一個月後到期。限時電子郵件到期後,連結便會失效,郵件對外顯示的內容也會從 Zoom 郵件服務伺服器刪除;不過,寄件者的「 **已寄出** 」資料夾中可能仍保留一份獨立的私人副本。
#### 必須在網頁瀏覽器中開啟限時密碼電子郵件
使用者收到限時密碼電子郵件時, **必須** 按一下連結,在瀏覽器視窗中開啟郵件。無法在 Zoom 郵件用戶端中檢視限時密碼電子郵件。
### **加密電子郵件的限制**
#### 無法在網頁郵件中存取或使用加密電子郵件
由於端對端加密和伺服器端加密的設計特性,除透過連結開啟限時密碼電子郵件外,這類郵件無法在網頁郵件用戶端中檢視、閱讀或傳送。因此,所有從網頁郵件傳送的電子郵件都會以明文形式透過 TLS 加密傳輸。
#### 網頁郵件不支援傳送加密電子郵件
目前使用者無法透過網頁郵件傳送端對端加密或限時密碼(伺服器加密)電子郵件。
#### 傳送至郵件清單的電子郵件不會採用端對端加密
即使所有使用者都是已授權並啟用此功能的 Zoom 郵件服務帳戶,傳送至郵件清單的電子郵件仍不會採用端對端加密。使用者必須透過限時密碼功能,或以明文形式透過 TLS 傳送通訊群組清單郵件。
#### 寄件者「已寄出」資料夾中的外寄郵件私人副本會以加密形式儲存
已啟用加密的電子郵件私人副本(例如端對端加密或限時密碼郵件)會以加密形式儲存在寄件者的「已寄出」資料夾中。郵件傳送後,Zoom 郵件服務伺服器沒有解密這些副本所需的金鑰。因此,無法透過網頁郵件檢視已啟用加密的電子郵件,但寄件者仍可在其獲授權裝置的「已寄出」資料夾中存取這些郵件。相較之下,透過 TLS 傳送的標準明文電子郵件會使用 Zoom 的金鑰管理系統進行靜態加密,並可透過網頁郵件檢視。
### **明文電子郵件(標準電子郵件)**
#### Zoom 郵件服務為使用第三方電子郵件供應商的收件者提供純文字電子郵件和會過期的電子郵件
寄送電子郵件給非 Zoom 郵件服務的收件者時,使用者可以選擇寄送純文字電子郵件或會過期的電子郵件;在可行情況下,這兩種郵件在傳輸期間都會使用 TLS 1.2 保護。
#### Zoom 儲存 Zoom 郵件服務與第三方電子郵件供應商之間的電子郵件時,會進行加密
Zoom 儲存 Zoom 郵件服務使用者與第三方電子郵件服務之間的電子郵件時,會進行加密。收到外部服務傳入的訊息後,會立即使用由用戶端控制的金鑰加密;寄往外部帳戶的外寄訊息則會使用 Zoom 金鑰管理系統提供的金鑰,儲存在寄件者的「寄件備份」資料夾中。
### **行事曆服務**
#### Zoom 行事曆服務 *不會* 使用端對端加密,但事件在傳輸期間會透過 TLS 1.2 傳送
Zoom 行事曆服務不會對行事曆事件使用端對端加密。這項設計讓 Zoom 行事曆服務可與其他行事曆服務供應商互通;否則,外部對象將無法讀取行事曆事件和邀請。不過,在可行情況下,行事曆事件會使用 TLS 1.2 傳送,以在傳輸期間加密。
### **裝置管理加密**
#### 裝置管理加密會新增內建備份裝置,讓管理員能在需要時復原加密金鑰並恢復存取權
裝置管理加密(亦稱為加密金鑰託管)是一項安全防護措施,可讓組織安全地保留一份用來保護 Zoom 郵件服務通訊的加密金鑰副本。這些金鑰會儲存在受控系統中,只有指定的管理員才能存取。啟用裝置管理加密後,帳戶成員會收到通知,且系統會自動在其帳戶中新增一部特殊的虛擬裝置。這部虛擬裝置如同備份裝置,與使用者自己的裝置並列,讓管理員能復原與帳戶關聯的加密金鑰,並在必要時解密電子郵件內容。
裝置管理加密旨在支援以下兩種主要情境:
* **使用者復原**:具備適當權限的管理員可以核准新裝置;如果使用者遺失所有已授權裝置,管理員也可以恢復其加密電子郵件的存取權。
* **法律調查**:具備適當權限的管理員可以向 Zoom 伺服器要求取得加密電子郵件並將其解密,以滿足法規遵循或調查需求。
此系統有助確保只有寄件者和收件者能在個人裝置上讀取訊息內容,同時也為管理員提供一種受到嚴格控管的介入方式,以便在需要復原或依法存取時採取行動。這種平衡有助組織滿足法規遵循需求,而不會削弱整體安全性架構。
## 管理 Zoom 郵件服務和行事曆服務
本節將詳細說明 Zoom 郵件和行事曆服務的功能及其他資訊。
#### 管理員可以在帳戶或群組層級啟用 Zoom 郵件服務和行事曆服務
帳戶管理員或授權使用者可以為整個帳戶或特定群組啟用 Zoom 郵件服務和行事曆服務。如需啟用方式的詳細資訊,請參閱我們的支援文件: [Zoom 郵件服務和行事曆服務](https://support.zoom.us/hc/en-us/articles/9868737154061).
#### 設定網域時,管理員可以選擇預設的電子郵件加密行為
首次設定網域時,管理員可以選擇適用於使用者的預設加密行為。此設定一經設定便無法變更。可選項目如下:
* 僅使用安全電子郵件。
* 預設使用安全電子郵件,但使用者可以自行選擇。
* 預設使用一般電子郵件,但使用者可以自行選擇。
#### Zoom 郵件服務支援 Workplace Business 及以上方案的客戶使用自訂網域
使用 Zoom Workplace Business 及以上方案的公司,可以將已證明擁有權的自訂電子郵件網域用於 Zoom 郵件服務。Zoom 不提供網域供購買,必須透過其他供應商購買。
#### Zoom 郵件服務不提供網域管理服務
Zoom 郵件服務不提供網域註冊或網域管理服務,而是使用組織已擁有並設定的網域。管理員須負責設定及管理自己的網域記錄,例如 DNS,然後將這些網域連結至 Zoom 郵件服務以供使用。
#### 未使用自訂網域的使用者會取得 @zmail.com 地址,且無法使用管理功能
未使用自訂網域的帳戶,其使用者將使用電子郵件網域 @zmail.com。 [zmail.com](http://zmail.com) 網域不包含任何管理功能,僅供基本電子郵件存取使用。
#### 各帳戶可使用的儲存空間依方案類型而異
Zoom 帳戶可依方案類型取得以下 Zoom 郵件服務儲存空間:
* Pro:50GB
* Business:100GB
* Business Plus:1TB
* Enterprise:5TB
#### Zoom 郵件服務內建垃圾郵件防護和安全性功能
為防止垃圾郵件,Zoom 郵件服務會使用業界標準的通訊協定和技術,例如:
* 網域型訊息驗證、回報與一致性(DMARC)
* 網域金鑰識別郵件(DKIM)
* 已驗證接收鏈(ARC)
* 嚴格傳輸安全(MTA STS)
{% hint style="info" %}
**注意**
這些標準通訊協定和技術僅適用於未採用端對端加密的電子郵件。
{% endhint %}
#### Zoom 郵件服務支援與第三方電子郵件清理及其他服務整合,但不適用於加密電子郵件
Zoom Mail Service 支援與第三方電子郵件安全工具及附加服務整合,包括進階垃圾郵件篩選、資料外洩防護,以及採用伺服器端掃描的自動封存解決方案。這些整合可搭配 Zoom Mail Service 的標準通訊方式運作(亦即透過 TLS 傳輸純文字)。不過,若組織選擇啟用端對端加密或其他進階加密方式,需要存取郵件內容的外部服務將無法存取這些加密郵件。
#### Zoom Mail Service 支援大小上限為 25 MB 的附件
Zoom Mail Service 支援收件與寄件郵件包含大小上限為 25 MB 的附件。含有超過 25 MB 附件的收件郵件會遭 Zoom Mail Service 退回。或者,Zoom Mail Client 會禁止 Zoom Mail Service 使用者上傳超過 25 MB 的附件。
#### Zoom Mail 支援小規模電子郵件匯入
Zoom Mail Service 支援小規模電子郵件匯入,協助組織將現有郵件移至 Zoom。對於規模較小的遷移(例如數百名使用者),管理員通常可以使用 Zoom 提供的內建工具自行完成。涉及數千名使用者的大型企業級遷移則需要額外規劃,組織應直接聯絡 Zoom 客戶團隊以取得支援。
#### 使用者無法將 Zoom Mail Service 電子郵件匯出至第三方電子郵件服務
目前,透過使用 Zoom Mail Service 建立或處理的使用者電子郵件無法匯出至第三方電子郵件服務。若使用者停止使用 Zoom Mail Service,其電子郵件仍會保留在該服務中,直到帳戶擁有者將其刪除,或帳戶終止為止。
#### Zoom Mail Service 資料會儲存在 Zoom 帳戶所配置的基礎架構區域內
Zoom Mail Service 資料會儲存在帳戶所在區域的基礎架構中。例如,如果帳戶託管於 Zoom 位於美國的全球基礎架構,資料就會存放在美國。如果帳戶託管於 Zoom 的歐洲基礎架構,資料就會存放在歐洲。
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://library.zoom.com/technical-library/zh-tw/zoom-workplace/zoom-mail-and-calendar/services.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.