> For the complete documentation index, see [llms.txt](https://library.zoom.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://library.zoom.com/technical-library/zh-tw/jin-jie-qi-ye-fu-wu/zoom-node/zoom-node-deployment-field-guide/zoom-node-deployment-considerations.md).
# Zoom Node 部署考量
進一步了解各種部署範例如何支援 Zoom Node 和 Zoom Node 服務模組
本節提供數個範例,說明 Zoom Node 如何支援 Zoom Meetings Hybrid 和 Zoom Phone Local Survivability (ZPLS) 等各種服務模組。使用專用 IP 位址的典型部署方式如下列圖示所示。
部署在 Zoom Node 上的每個服務都需要唯一的 IP 位址。如果為 Zoom Node 指派一個專用管理位址,並為該節點上部署的每個服務各指派一個位址(最多四個),則該節點最多會有五 (5) 個 IP 位址。如果將節點與服務設定為共用同一個 IP 位址,執行單一服務(例如 ZPLS)的 Zoom Node 即可使用一個 IP 位址進行部署。
以下列出幾種部署選項。請注意各部署選項所需的 IP 位址和憑證名稱(CN/SAN)數量。
### 選項 1:使用專用 IP 位址和主機名稱部署 Zoom Meetings Hybrid
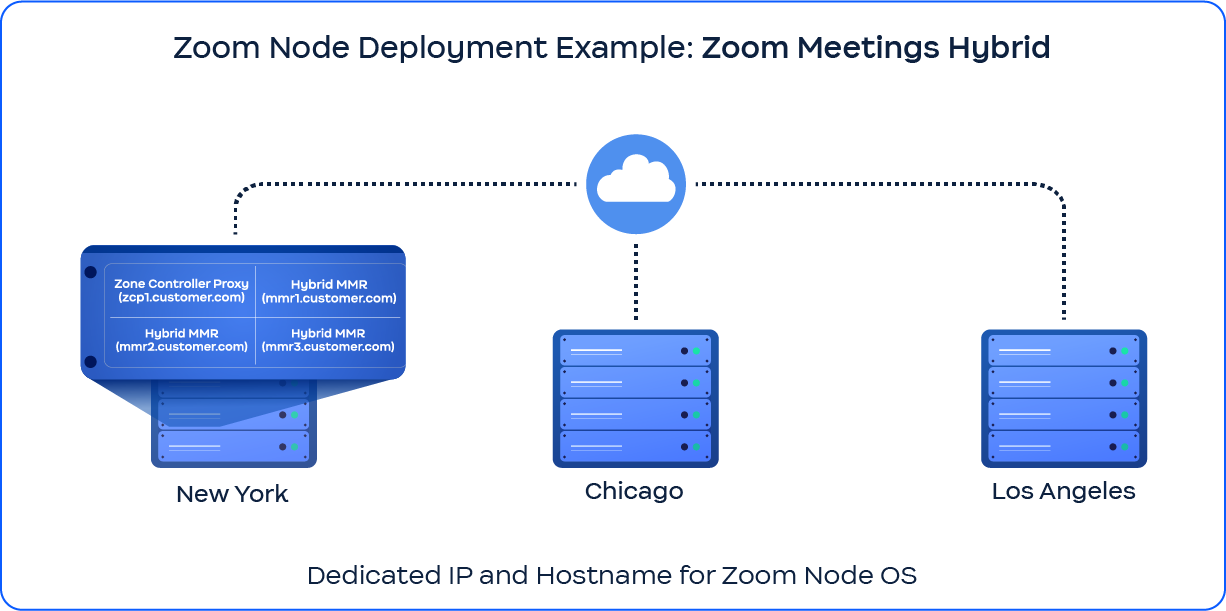 上圖摘要說明了在 **Zoom Meetings Hybrid** 內部部署或混合雲環境中部署時所需的 IP 位址和憑證設定。
下表列出範例節點及其作用中的 Proxy 和 MMR 服務模組:
| 元件 | 主機名稱 | TLS 憑證角色 | 功能 |
| -------------------- | -------------------- | ------------ | ----------- |
| 節點作業系統 | `node1.customer.com` | 通用名稱 (CN) | 核心協調 |
| Zoom Connector Proxy | `zcp1.customer.com` | 主體替代名稱 (SAN) | 訊號傳送與工作階段控制 |
| 媒體模組路由器 1 | `mmr1.customer.com` | 主體替代名稱 (SAN) | 媒體路由與處理 |
| 媒體模組路由器 2 | `mmr2.customer.com` | 主體替代名稱 (SAN) | 媒體路由與處理 |
| 媒體模組路由器 3 | `mmr3.customer.com` | 主體替代名稱 (SAN) | 媒體路由與處理 |
{% hint style="info" %}
您必須為每個模組指派專用的靜態 IP 位址。所需 IP 位址總數:五 (5) 個
{% endhint %}
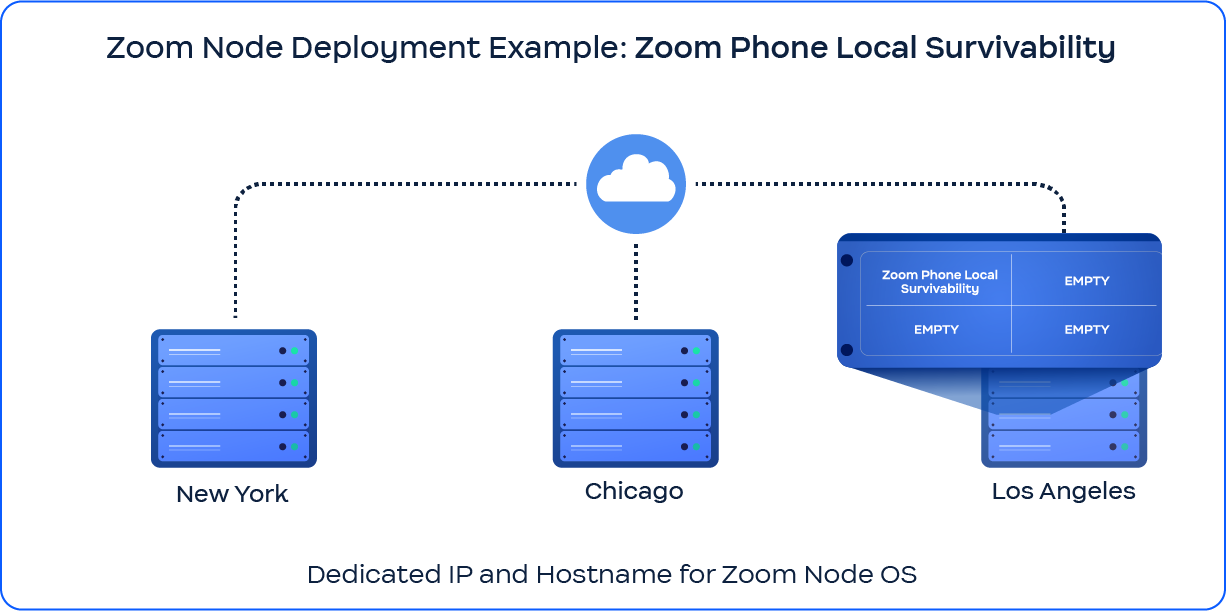 上圖概述了部署 **Zoom Phone Local Survivability (ZPLS)**所需的最低設定。ZPLS 在 Zoom Node 虛擬機器上執行本機存續邏輯,讓電話服務在網際網路或雲端中斷時仍可持續使用。
以下主機名稱必須在 DNS 中設定,並納入 TLS 憑證:
* `node1.customer.com`
* `zplsl.customer.com`
**主機名稱功能對應**
| 元件 | 主機名稱 | TLS 憑證角色 | 功能 |
| ------- | -------------------- | --------- | --------------------------------- |
| 節點作業系統 | `node1.customer.com` | 通用名稱 (CN) | 核心協調 |
| ZPLS 模組 | `zplsl.customer.com` | 主體替代名稱 | Zoom Phone Local Survivability 邏輯 |
**TLS 憑證設定**
| 欄位 | 值 |
| --------- | -------------------- |
| 通用名稱 (CN) | `node1.customer.com` |
| 主體替代名稱 | `zplsl.customer.com` |
產生或取得的憑證(由公開或私人 CA 簽發)必須包含上述 CN 和 SAN。這可確保 TLS 驗證正常運作,保障模組間通訊的安全。
**IP 位址需求**
| 指標 | 值/說明 |
| ---------- | -------------------------------------- |
| 所需 IP 位址總數 | 5 個(一般配置) |
| 在 ZPLS 中使用 | 2 個 IP 位址(1 個供節點作業系統使用,1 個供 ZPLS 模組使用) |
雖然一般部署需要五 (5) 個 IP 位址, **實際使用的 IP 位址只有兩 (2) 個** 於 ZPLS 部署中:每個模組各使用一個,並在一個 **專用 Node VM**.
{% hint style="warning" %}
ZPLS 每個 Node VM 只允許部署一個模組。您不能在同一個 VM 上將 ZPLS 與其他 Zoom 模組共同部署。
{% endhint %}
這些圖有什麼不同?第一張圖顯示 Zoom Meetings Hybrid 的部署範例。第二張圖顯示 Zoom Phone Local Survivability 的部署範例。
如有需要,您可以讓作業系統與第一個模組共用第一個 IP 位址和主機名稱,以減少所需的 IP 位址、主機名稱和主體替代名稱(SAN)數量。
### 選項 2:使用共用 IP 位址和共用主機名稱部署 Zoom Meetings Hybrid
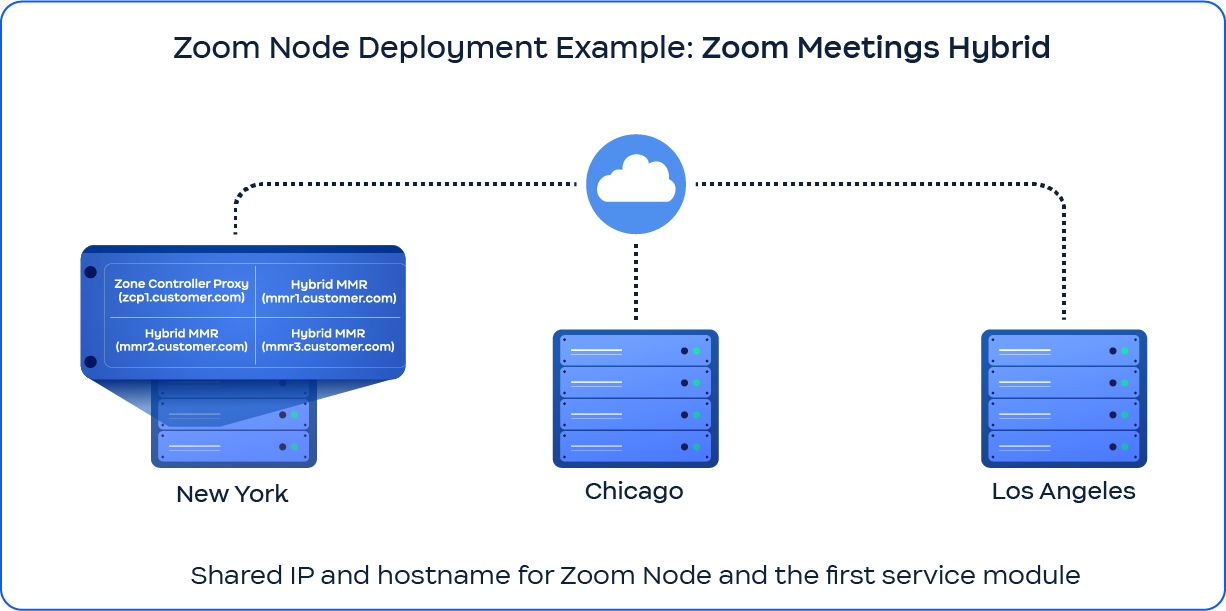 此設定沿用選項 1 的 Zoom Meetings Hybrid 圖中所示的 Node 架構。不過,在此部署中, **Node 作業系統會與第一個部署的模組共用 IP 位址** (通常是 Zoom Connector Proxy,ZCP)。這樣可以減少 IP 位址用量,同時仍符合 TLS 和功能需求。
以下主機名稱必須在 DNS 中設定,並納入 TLS 憑證:
* `zcp1.customer.com`
* `mmr1.customer.com`
* `mmr2.customer.com`
* `mmr3.customer.com`
**主機名稱功能對應**
| 元件 | 主機名稱 | TLS 憑證角色 | 功能 |
| ------------------------- | ------------------- | ------------ | ----------- |
| ZCP(Zoom Connector Proxy) | `zcp1.customer.com` | 通用名稱 (CN) | 訊號傳送與工作階段控制 |
| 媒體模組路由器 1 | `mmr1.customer.com` | 主體替代名稱 (SAN) | 媒體路由與處理 |
| 媒體模組路由器 2 | `mmr2.customer.com` | 主體替代名稱 (SAN) | 媒體路由與處理 |
| 媒體模組路由器 3 | `mmr3.customer.com` | 主體替代名稱 (SAN) | 媒體路由與處理 |
**TLS 憑證設定**
| 欄位 | 值 |
| --------- | ------------------------------------------------------------- |
| 通用名稱 (CN) | `zcp1.customer.com` |
| 主體替代名稱 | `mmr1.customer.com`, `mmr2.customer.com`, `mmr3.customer.com` |
憑證必須包含所有 SAN,以支援 Zoom Node 與已安裝的 Zoom 模組之間的安全 TLS 通訊。
**IP 位址需求**
| 指標 | 值/說明 |
| ------------- | ---------------------------- |
| 所需 IP 位址總數 | 4 |
| IP 位址共用策略 | Node 作業系統與第一個模組(ZCP)共用 IP 位址 |
| 需要個別 IP 位址的對象 | ZCP/MMR1、MMR2、MMR3 |
{% hint style="info" %}
當 IP 位址 **共用** 於 Node 作業系統與第一個部署的模組(ZCP)之間時,只需要 **四(4)個 IP 位址** 。此設計可最佳化 IP 位址使用,同時仍符合部署標準。
{% endhint %}
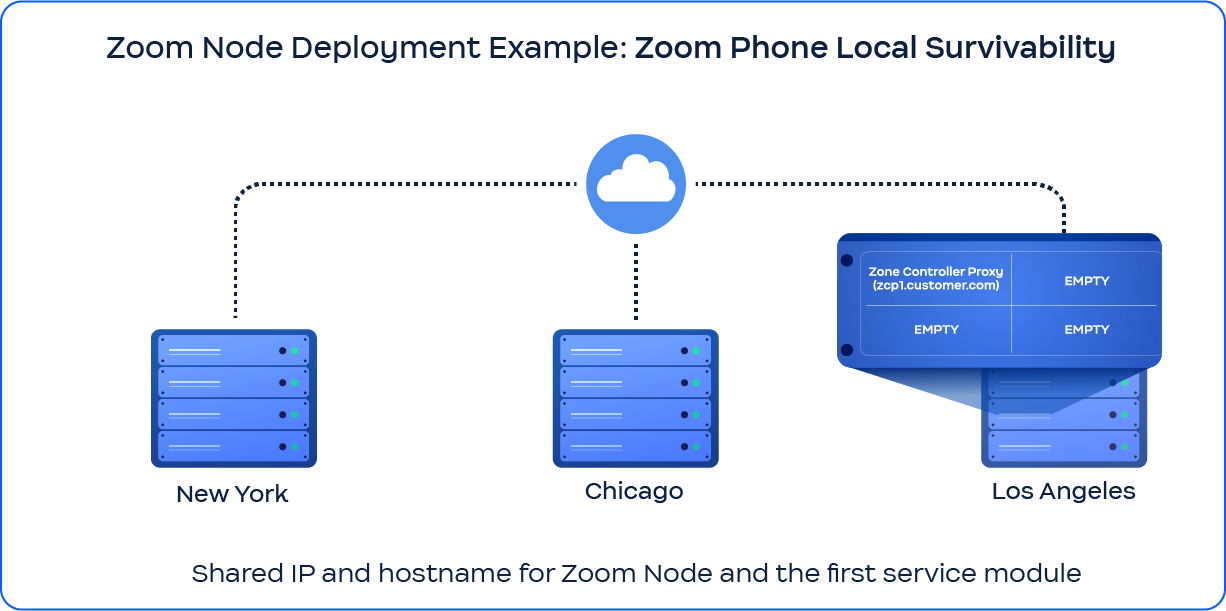 上圖顯示最精簡的 ZPLS 部署,其中 **Node 作業系統與已安裝的 ZPLS 模組共用 IP 位址**。這是 **唯一** 可在 Zoom Node 架構中使用 **單一主機 TLS 憑證** 的情境。
必須在 DNS 中設定下列主機名稱,並將其納入 TLS 憑證:
* `zplsl.customer.com`
**主機名稱功能對應**
| 元件 | 主機名稱 | TLS 憑證角色 | 功能 |
| ------- | -------------------- | --------- | --------------------------------- |
| ZPLS 模組 | `zplsl.customer.com` | 通用名稱 (CN) | Zoom Phone Local Survivability 邏輯 |
**TLS 憑證設定**
| 欄位 | 值 |
| --------- | ------------------- |
| 通用名稱 (CN) | `zcp1.customer.com` |
| SAN | (不需要) |
在此設定中,由於作業系統和 ZPLS 模組共用相同的主機名稱與 IP 位址,因此使用單一主機憑證即可。
**IP 位址需求**
| 指標 | 值/說明 |
| ---------- | --------------------------- |
| 所需 IP 位址總數 | 1 |
| IP 位址共用策略 | Node 作業系統與 ZPLS 共用一個 IP 位址 |
| 部署限制 | 每個 Node VM 只允許一個模組(僅限 ZPLS) |
{% hint style="warning" %}
在 Zoom Node 架構中,ZPLS 是唯一支援下列條件的情境:
* 可使用單一主機憑證(僅含 CN)
* 由於作業系統與模組共用 IP 位址,部署只需要一(1)個 IP 位址
* 不支援在同一個 VM 上共同部署其他模組
{% endhint %}
### 決定最適合您部署環境的憑證管理方式
部署在 Zoom Node 上的每個服務模組都需要有效憑證,該憑證須由 Zoom Node 憑證信任清單中受公開信任的憑證授權單位(CA)簽署。此清單包含知名的公用憑證授權單位。
Zoom Node 提供兩種憑證管理方式:
* **Auto PKI**:此創新解決方案可自動向受公開信任的憑證授權單位(CA)安全地申請和更新憑證。Zoom 會負擔申請和更新所產生的費用。
* **自備憑證(BYOC)**:使用此選項時,您須自行提供由任何主要受公開信任的 CA 簽署的憑證,並自行處理憑證申請與更新。使用客戶提供的憑證時,由於 Zoom Node 最多可能需要五個主機名稱/SAN,因此還有其他注意事項,詳見下文。
#### 使用 Auto PKI 自動管理憑證
Zoom Auto PKI 會自動為 Zoom Node 平台及其上部署的所有模組安裝受公開信任的 CA 所簽署的有效憑證,並自動處理憑證更新。這可簡化所有服務及 Zoom Node 本身的憑證管理。
#### 瞭解 Auto PKI 憑證申請與更新
以下情境有助於您瞭解憑證申請與更新的運作方式。
例如:管理員已部署新的 Node 執行個體。每個執行個體都需要有效的 x509 憑證。 **憑證的私密金鑰不得離開此執行個體**.
Auto PKI 程序會執行以下步驟:
1. **擷取範本**:從 Zoom 雲端的 Auto PKI 服務擷取所有支援的組態範本,包括多家 CA 供應商的選項。
2. **收集 IP 位址**:收集在 Node 上執行的服務所使用的所有 IP 位址,並將其傳送至 Zoom 雲端的 Auto PKI 服務。
3. **提供 DNS 名稱**:Auto PKI 雲端服務會傳回一組格式如下的 DNS 名稱 `..zoomonprem.com`。這些網域已設定 A/AAAA 記錄。
4. **請求保留的 DNS 名稱**:請求格式如下的保留 DNS 名稱 `rsvd-..zoomonprem.com`.
5. **產生憑證請求**:產生 x509 憑證請求,在 SAN 欄位中使用第三步取得的 DNS 名稱,並在通用名稱(CN)欄位中使用第四步取得的保留名稱。
6. **核發憑證**:將憑證簽署請求(CSR)傳送至 Zoom 雲端的 Auto PKI 服務。該服務隨後會與 CA 供應商合作核發憑證,其中包含前一步的 SAN 清單和 CN 欄位。
7. **本機儲存**:將上一步新核發的 x509 憑證及其對應的私密金鑰(先前已產生)寫入本機儲存空間,供在 Node 執行個體上執行的服務使用。
Auto PKI 會自動監控到期日並請求新憑證,無須手動更新,簡化 Zoom Node 上的憑證管理。
#### 使用自備憑證(BYOC)
您可以使用本機網頁介面,在 Zoom Node 上安裝自己的有效公開簽署憑證。您可以在初次安裝期間或之後執行此操作。熟悉在網頁應用程式上安裝憑證的使用者應該對此程序不會陌生。
如果您選擇使用自己的憑證,請注意,該憑證將用於與多個主機名稱通訊的伺服器。因此,您選擇的憑證類型必須支援加密來自多個主機名稱(憑證 CN)的流量。Node 和任何已部署服務使用的所有主機名稱,都必須能夠由 Zoom 雲端服務透過公開 DNS 解析。
Zoom 建議使用兩種憑證:
* **萬用字元憑證**
* **多 SAN 憑證** (也稱為多網域憑證、SAN 憑證或 UCC 憑證)
{% hint style="danger" %}
一般的單一主機憑證無法用於 Zoom Node,除非是在 Zoom Node 與單一模組共用一個 IP 位址和主機名稱的特定情境下。如需進一步瞭解,請參閱 [#option-2-zoom-meetings-hybrid-deployed-with-a-shared-ip-and-shared-hostname](#option-2-zoom-meetings-hybrid-deployed-with-a-shared-ip-and-shared-hostname "mention") 一節中的 ZPLS 圖表。
{% endhint %}
**萬用字元憑證:建議使用,設定較簡單**
萬用字元憑證可以加密來自該網域中任何主機名稱的流量。例如:\*.customer.com 這類萬用字元憑證可以加密來自 `host1.customer.com` 和 `host2.customer.com` ,或 `.customer.com`.
中任何名稱的流量。部署 Zoom Node 並安裝萬用字元憑證後,該憑證會自動加密您在 Node 上部署的任何服務的流量,但所有已部署的服務都必須使用該萬用字元網域中的完整網域名稱(FQDN)。
這可減少在 Node 上部署服務所需的工作:您不需要在部署服務之前知道其名稱。不過,如果使用多 SAN 憑證方式,就必須知道服務名稱。
**多 SAN、多網域、SAN 或 UCC 憑證**
{% hint style="warning" %}
您必須知道 Node(最多一 \[1] 個)及您將安裝的任何服務(最多四 \[4] 個)所使用的主機名稱和 IP 位址。
**申請憑證前必須取得這些資訊**.
{% endhint %}
Zoom Node 需要多 SAN 憑證,因為它可以加密來自五(5)個主機名稱的流量。一次性請求此憑證需要事先知道所有必要資訊,包括規劃的 Node 名稱,以及預計部署在該 Node 上的所有服務名稱。例如,對於 ZPLS 這類模組,每個 Node 只會部署一個 ZPLS 模組,因此 ZPLS 服務主機名稱只需要一個額外的 SAN。
下表可作為範例:
| 主機名稱(SAN) | IP 位址 |
| ---------------------------- | ------------- |
| `zoom-node01.company.com` | `10.1.50.100` |
| `zpls.company.com` | `10.1.50.100` |
| `zoom-recording.company.com` | `10.1.50.101` |
| `zoom-webinar.company.com` | `10.1.50.102` |
| (服務 4-此範例未使用) | (不適用) |
此範例展示典型的設定:一個 Node 在相同 IP 位址上託管 ZPLS,另有兩個服務分別使用不同的 IP 位址。請將「company.com」替換為您的實際網域,並使用您網路的 IP 位址。
**DNS 解析需求**
Zoom 要求主機名稱可由公開 DNS 解析,以建立雙向信任。所有 Zoom Node 主機名稱,以及部署在這些 Node 上的所有服務主機名稱,都必須納入 DNS 區域。
如果您的組織使用彼此獨立的內部與外部 DNS 服務或網域,Zoom Node 主機名稱必須託管於可由外部 DNS 伺服器解析的區域中(可限制為僅對 Zoom IP 範圍提供解析)。您的內部 Zoom 使用者與 Zoom 雲端必須使用同一組主機名稱進行通訊。
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://library.zoom.com/technical-library/zh-tw/jin-jie-qi-ye-fu-wu/zoom-node/zoom-node-deployment-field-guide/zoom-node-deployment-considerations.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.