> For the complete documentation index, see [llms.txt](https://library.zoom.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://library.zoom.com/technical-library/sv/avancerade-enterprise-tjanster/zoom-node/zoom-node-deployment-field-guide/zoom-node-post-deployment-configuration-and-management.md).
# Konfiguration och hantering av Zoom Node efter distribution
Slutför det här avsnittet efter att du har distribuerat din hypervisorlösning för att konfigurera nätverksinställningar, hantera certifikat med mera.
Efter att Zoom Node har distribuerats till en hypervisormiljö börjar konfigurationen med terminalens användargränssnitt (TUI), där administratörer slutför viktiga installationsuppgifter för plattformen såsom att ange systemlösenord och aktivera nätverksgränssnitt.
När den inledande konfigurationen är klar övergår plattformhanteringen till Zoom Node-webb-GUI:t, som tillhandahåller ett centraliserat gränssnitt för avancerade åtgärder. Från detta gränssnitt kan administratörer konfigurera detaljerade nätverksinställningar, registrera Node med Zoom, hantera certifikat och distribuera funktionsmoduler.
Varje steg i konfigurationsarbetsflödet beskrivs i det här avsnittet, och detta arbetsflöde stöder distributioner som är säkra, skalbara och i linje med dina policyer.
### Initial plattformkonfiguration via konsol och webb-GUI
Konfigurationen av Zoom Node börjar via hypervisorkonsolen, där administratörer konfigurerar ett säkert lösenord och ett värdnamn. Efter denna initiala installation använder du det lokala webb-GUI:t för nätverkskonfiguration, tilldelning av statisk IP-adress och plattformsregistrering.
Det här avsnittet går igenom hela installationsarbetsflödet för att förbereda Node för driftsättning.
#### Konsol Access och initial installation
För att konfigurera Zoom Node:
1. Access Zoom Node VM-konsolen via Hypervisor-konsolen.
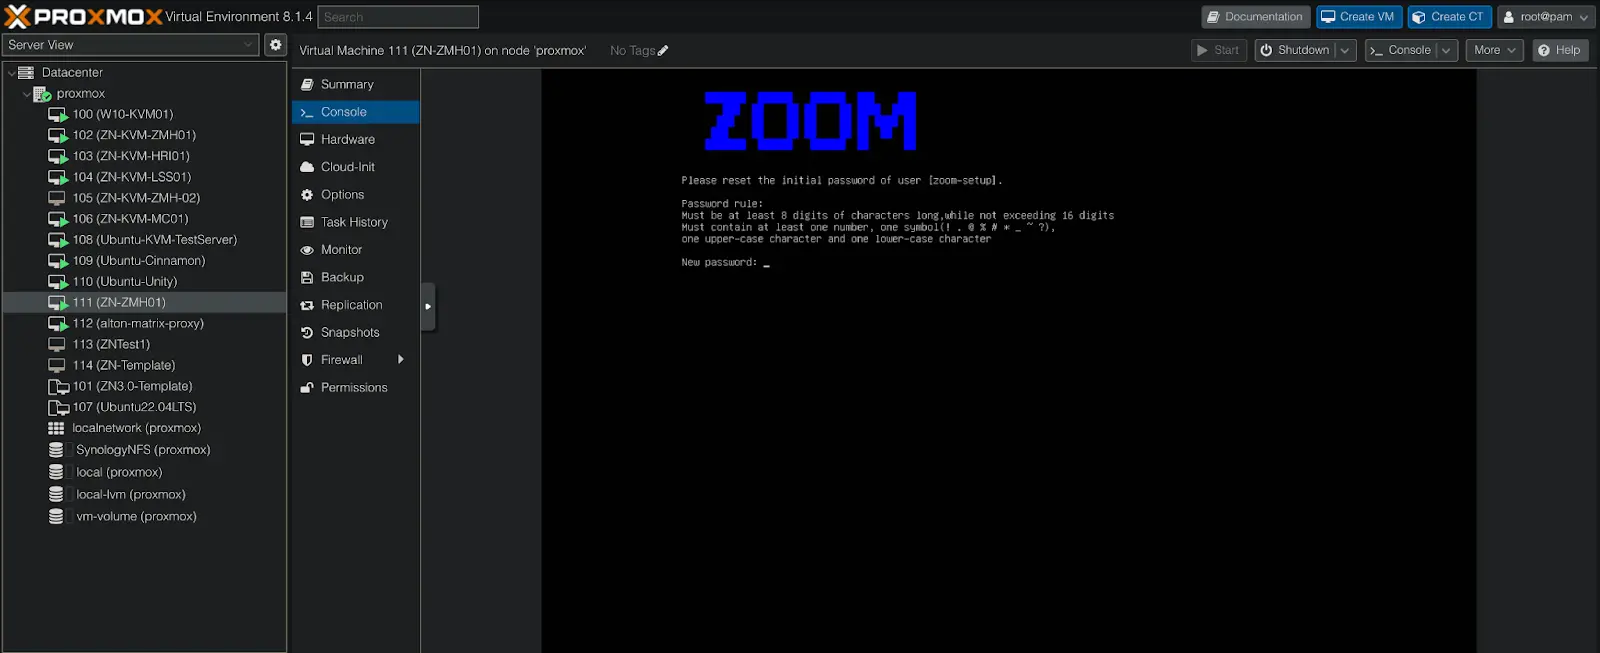
2. Noden startar och väntar på att ett nytt lösenord ska konfigureras.\\
{% hint style="info" %}
Du kan behöva trycka på ESC ett par gånger för att komma tillbaka till den här skärmen om ogiltiga tecken har skickats till konsolen.
{% endhint %}
3. Ange ett lösenord som uppfyller följande krav:
1. 8–16 tecken med en siffra
2. Ett symboltecken från dessa alternativ (! . @ % # \* \_ \~ ?)
3. En versal och en gemen
4. Ange lösenordet en andra gång.
{% hint style="info" %}
Användarnamnet som används för lokal åtkomst är zoom-setup (gemener och med bindestreck). Detta användarnamn krävs för lokal GUI- eller konsolåtkomst.
{% endhint %}
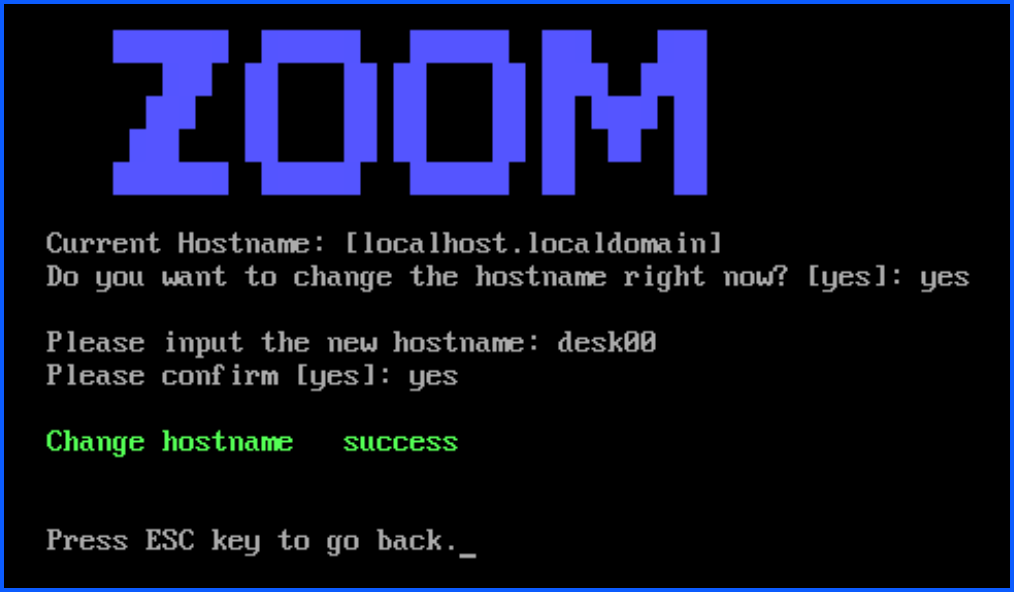
5. Markera **Ange** för att ändra värdnamnet.\\
6. Ange **Fullständigt domännamn (FQDN)**, vilket är värdnamnet och eventuell domänsuffix.
1. I det här exemplet heter Noden `zn-sjc-zn01.localdomain.com`.
{% hint style="info" %}
Detta FQDN kommer att användas för certifikathantering och för att namnge Zoom Node i Zoom adminportal. Om du planerar att använda dina egna certifikat i stället för Zooms automatiskt hanterade certifikat, måste detta FQDN **överensstämma exakt** med CN eller SAN i certifikatet.
{% endhint %}
7. Markera **Ange** för att acceptera namnet.
8. Markera **tryck på ESC-tangenten två gånger** för att komma tillbaka till huvudmenyn. Skärmen kommer att se likadan ut som följande bild:\\
IP-adresserna kan konfigureras antingen med hjälp av konsolens textbaserade användargränssnitt (TUI) eller via det lokala grafiska användargränssnittet (GUI, även kallat webbportalen) med hjälp av en webbläsare när Noden väl har tilldelats en adress.
I skärmdumpen ovan har Zoom Node distribuerats i ett nätverk med en DHCP-server och har fått IP-adressen `10.15.1.126`.
Om ingen DHCP-server är tillgänglig på subnätet måste den första adressen konfigureras manuellt via TUI. Därefter kan du konfigurera följande adresser med antingen TUI eller GUI.
#### Nätverkskonfiguration
Zoom rekommenderar att använda det lokala GUI:t som en enklare metod. För att konfigurera med det lokala GUI:t:
1. Surfa till URL:en som visas i blått på Zoom Node-konsolsidan.
1. I exemplet i föregående avsnitt var den: `https://10.15.1.126:8443`.
2. Acceptera de självsignerade certifikaten.
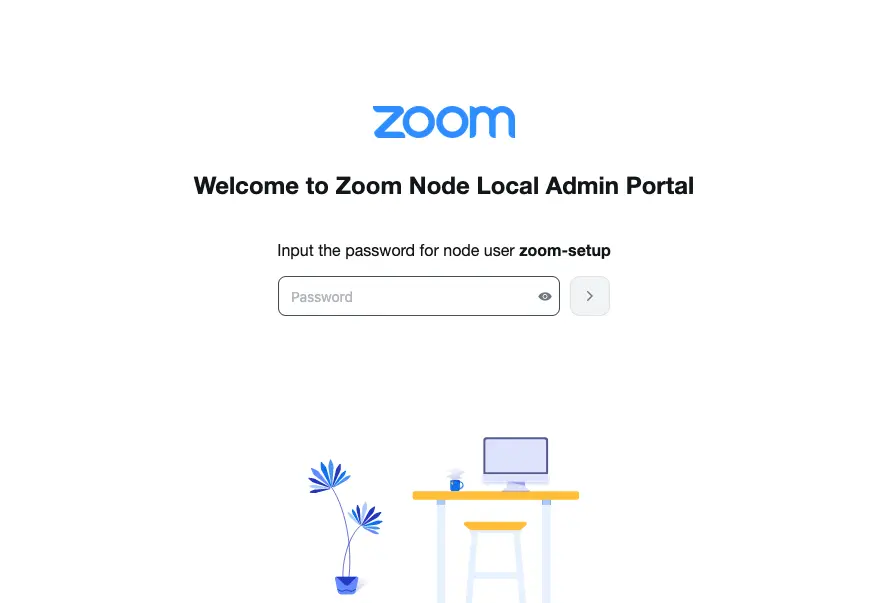
3. Zoom Node-inloggningsskärmen visas.\\
4. Ange lösenordet som ställdes in i TUI.
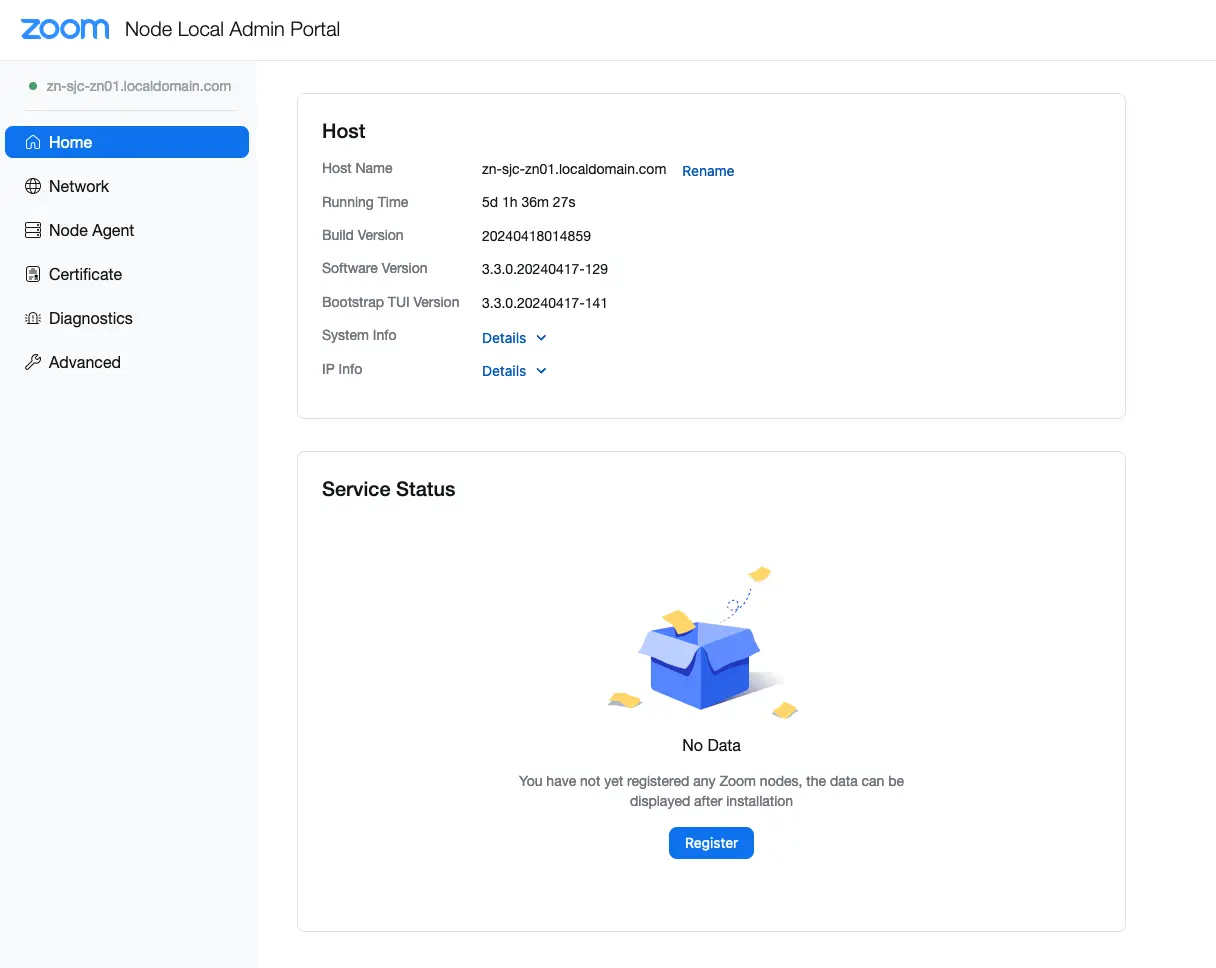
5. Kontrollpanelen i Node Local adminportal visas.\\
6. Klicka **Nätverk** på vänster sida av skärmen.\\
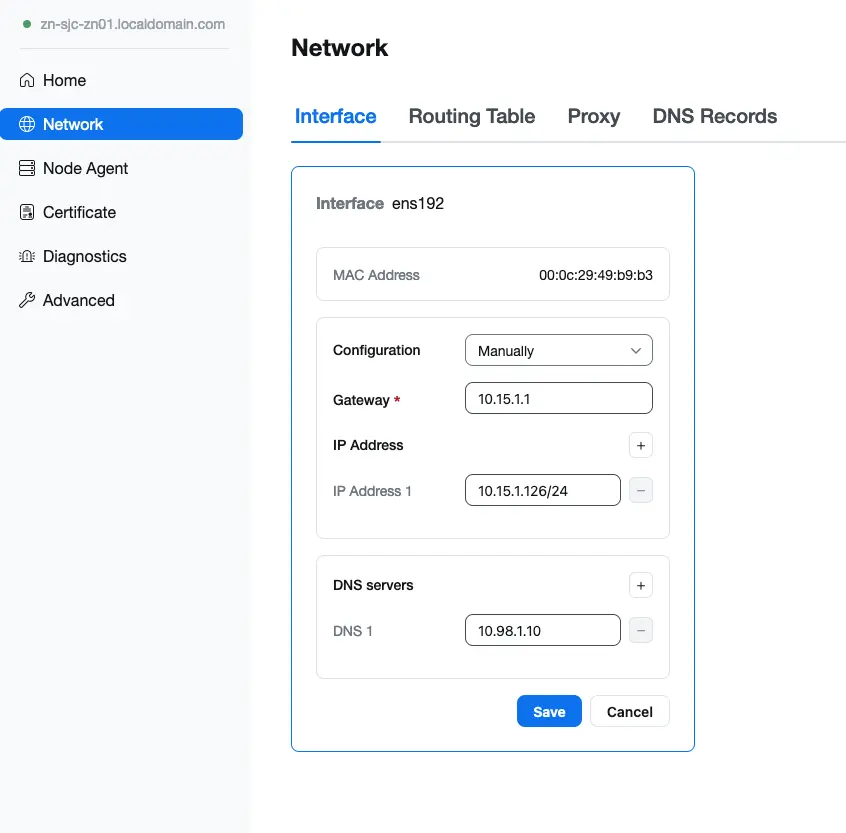
7. Klicka på **Konfigurera** knappen för att ändra nätverksinställningarna.
{% hint style="info" %}
En Zoom Node använder upp till fem (5) IP-adresser, en för operativsystemet i Node och en för varje tjänst som distribueras på Node. Zoom Node kan dela operativsystemets IP-adress med den första tjänsten som distribueras. Beroende på syftet med denna Zoom Node krävs mellan en (1) och fem (5) IP-adresser. Till exempel kräver Zoom Meetings Hybrid minst två (2) per Node (1 ZCP + 1 HMMR) och upp till fem (5) (1 NodeOS + 1 ZCP + 3 HMMR).
{% endhint %}
I det här exemplet har DHCP automatiskt tilldelat den första IP-adressen. Det rekommenderas starkt att ge Zoom Node statiska IP-adresser för att säkerställa att den inte ändras om DHCP-servern i framtiden tilldelar en annan.
Eftersom du aktivt kommunicerar med Zoom Node:s lokala GUI på den IP-adress som tilldelats av DHCP kan du inte ta bort den. Det skulle koppla bort dig från Noden. Du måste först lägga till de andra adresserna, sedan kan du ansluta till GUI:t med den nya IP-adressen och därefter ta bort DHCP-IP-adressen.
**Lägga till ytterligare IP-adresser**
För att lägga till ytterligare adresser:
1. Klicka på **plus** knappen ovanför IP-adress 1.
2. Ange den nya IP-adressen i CIDR-format.
1. CIDR-formatet inkluderar subnätsmasken i slutet, med snedstrecksnotation. Exempel: `/24` motsvarar `255.255.255.0`; `/23` är `255.255.252.0`; `/16` är `255.255.0.0`; och så vidare.\\
3. Klicka **Lägg till** för att ange adressen.
4. (Valfritt) Upprepa denna process för så många IP-adresser som du behöver.
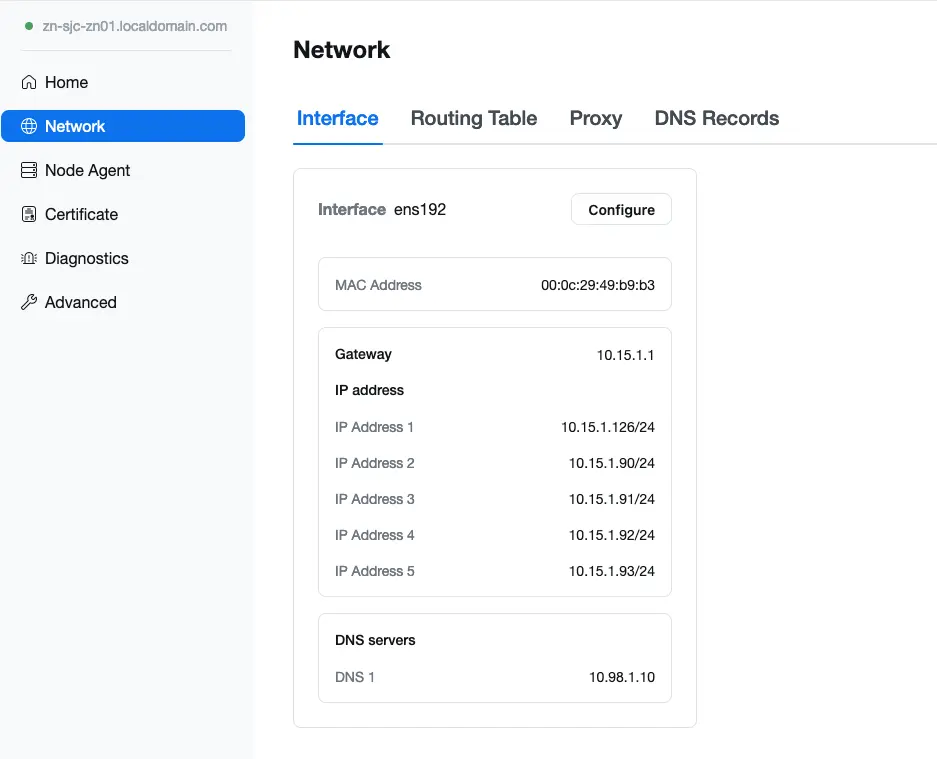
5. När IP-adresserna har lagts till klickar du på **Spara** för att tillämpa adresserna på Zoom Node.\\
6. Granska fliken Nätverk i kontrollpanelen, och under fliken Gränssnitt ser du alla tillagda IP-adresser.\\
**Anslut till den nya IP-adressen**
Efter att de fyra statiska IP-adresserna har lagts till tilldelas den gamla DHCP-adressen noden i listan.
Innan du tar bort DHCP-adressen behöver du ansluta till en av de statiskt tilldelade IP-adresserna. I följande exempel är den **primära** adressen `10.15.1.90`.
Så här ansluter du:
1. Ändra URL:en i ett webbläsarfönster så att den använder den nya IP-adressen. Anslut till: `https://10.15.1.90:8443`.
2. Acceptera det självsignerade certifikatet för att ansluta.
3. Ange lösenordet du tilldelade noden.
4. Huvudmenyn visas igen.
5. Klicka **Nätverk** från vänster sida av skärmen.\\
6. Klicka **Konfigurera**.
7. Sök i listan efter IP-adressen som tilldelats via DHCP.
8. Klicka på **- (minustecken)** knappen bredvid DHCP-adressen för att ta bort den.
9. Klicka **Ta bort** för att bekräfta.
10. Klicka **Spara** för att tillämpa IP-adressinställningarna.
I följande exempelbild har vi nu de fyra statiska IP-adresserna som vi vill tilldela noden.
Valfritt kan du konfigurera andra nätverksinställningar, till exempel DNS, proxyserverinställningar eller ytterligare nätverksgränssnitt.
Observera att Zoom Node automatiskt kommer att leta efter ytterligare NIC:ar som tilldelats VM:en och tillåta konfiguration om en distribution med flera NIC:ar önskas.
#### Plattformsregistrering
Som nämnts tidigare i Field Guide måste du säkerställa att din **anpassade URL** har godkänts av Zoom Support och tillämpats på ditt konto. Detta är obligatoriskt.
För att avgöra om du har en tilldelad anpassad URL loggar du in på Zooms adminportal. Klicka på [**Admincenter**](https://zoom.com/account) → **Konto** → [**kontoprofil**](https://zoom.com/account) och bläddra sedan ner till **anpassad URL** avsnittet.
Kontrollera sedan att nätverks- och brandväggsreglerna är på plats så att Zoom Node kan kommunicera med Zoom-molnet enligt de angivna förutsättningarna i detta dokument.
För att avgöra om Zoom Node har tillräcklig anslutning till Zoom-molnet klickar du på **Diagnostik** menyn i Zoom Nodes lokala GUI:
Skärmbilden ovan visar att Zoom Node har full anslutning och är redo att registreras i Zoom-molnet.
Nu skapar du en registreringskod. Logga in igen i Zooms adminportal.
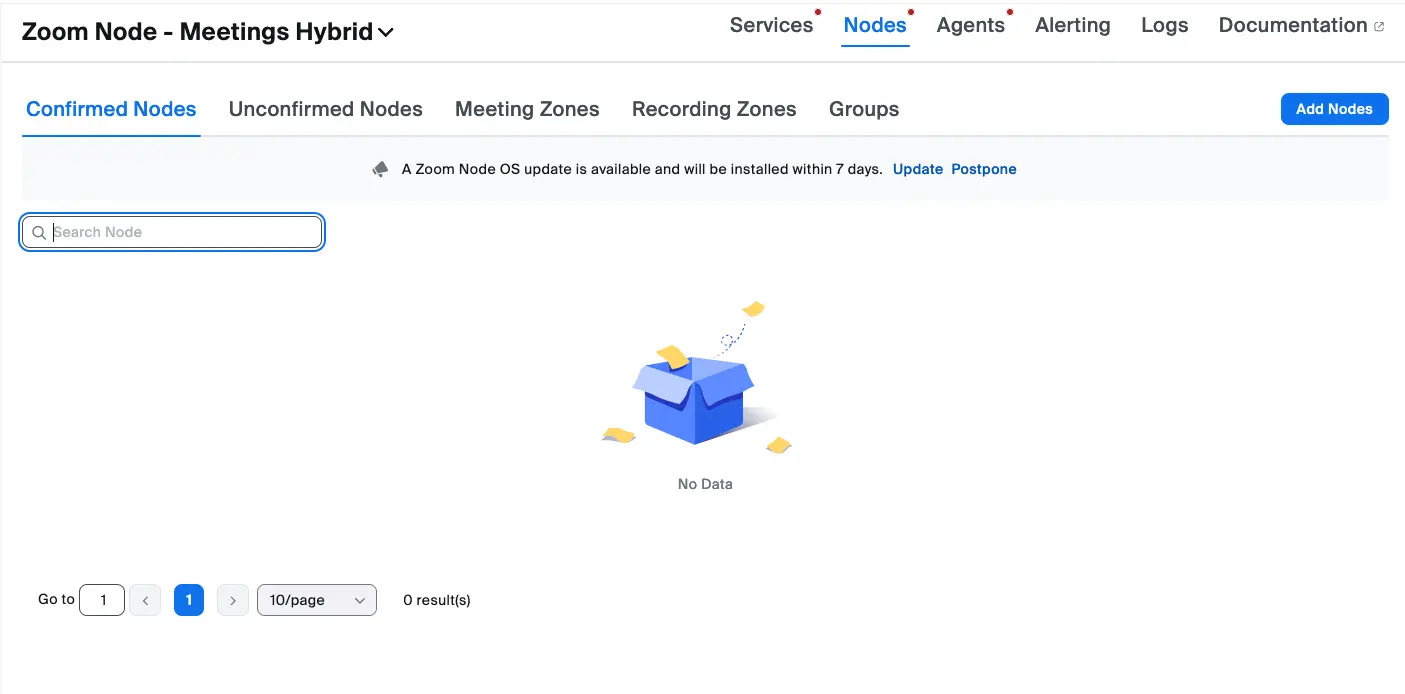
På huvudsidan bläddrar du ner och klickar på **Nodhantering** rullgardinsmenyn under **admin** avsnittet. Klicka **Moduler**. Sedan klickar du på **Noder** fliken högst upp på skärmen.
Som standard, **Zoom Node - Meetings Hybrid** avsnittet visas. Du kan klicka på det modulnamnet högst upp på skärmen, som fungerar som en rullgardinslista. Sedan kan du markera ytterligare servicemoduler efter behov.
Zoom Node måste distribueras under rätt modulfamilj. Till exempel, om du distribuerar en Recording Hybrid-modul, tillhör den samma familj som Meetings Hybrid-modulen. Det gör att de kan distribueras på samma Zoom Node med reducerad kapacitet.
{% hint style="info" %}
Det är viktigt att förstå att en enskild Zoom Node för närvarande inte kan köra moduler från olika familjer samtidigt. En enskild Zoom Node VM kan bara betjäna en enda typ av modulfamilj, till exempel Meetings Hybrid eller Chatt Hybrid.
{% endhint %}
### Granskning av den körande Node Agenten
Efter installationen måste Zoom Node bekräftas som aktiv och registrerad i Zoom adminportal. Node Agent-statusen kan verifieras från det lokala GUI:t, medan den slutliga registreringen sker i portalens avsnitt för obekräftade noder. När det har bekräftats installerar systemet automatiskt de nödvändiga agenterna för att slutföra aktiveringen.
För att bekräfta att Zoom Node är aktiv:
1. Klicka **Hem** på vänster sida av skärmen.
2. Under **Tjänstestatus** avsnittet ser du att Node Agent körs.
3. Klicka på din öppna flik i Zoom adminportal. Om den fortfarande var öppen från föregående steg, ser du **Generera kod** skärm.
4. Klicka på **< Tillbaka** länken högst upp på sidan för att återgå till listan över noder.
5. (valfri) I annat fall, bläddra till **Noder** avsnittet i adminportal.
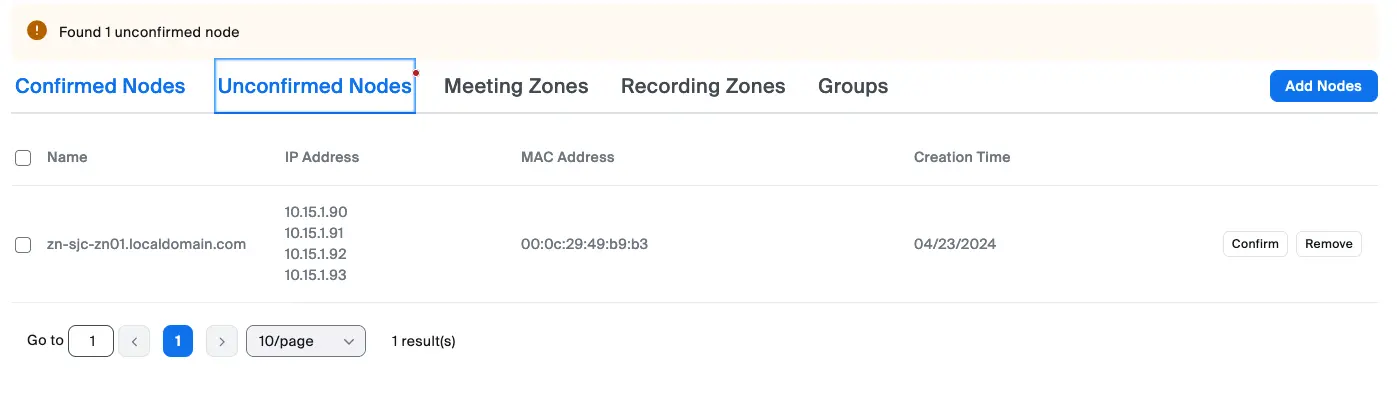
6. Granska **Obekräftade noder** fliken högst upp på skärmen. Lägg märke till att det nu finns en liten röd prick bredvid **Obekräftade noder** som visar att en ny nod har registrerats. Den behöver bekräftas.
7. Klicka på **Obekräftade noder** fliken.
8. Verifiera om nodnamnet och IP-adresserna är korrekta för den nya noden.
9. Klicka på **Bekräfta** knappen när du är redo.
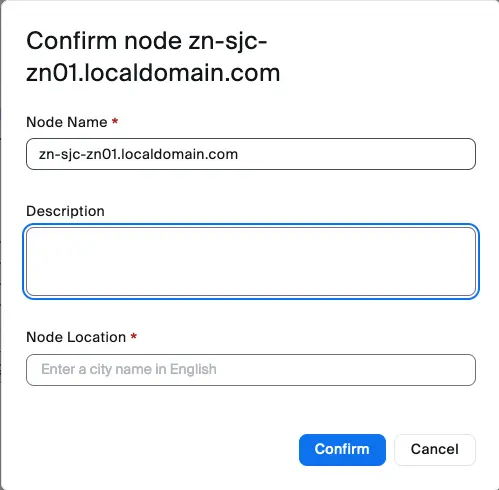
10. En ny dialogruta visas.
11. (valfri) Ange en beskrivning av noden om så önskas.
12. Klicka på **Node-plats** fält och ange den fysiska platsen för Node.
13. Klicka **Bekräfta**.
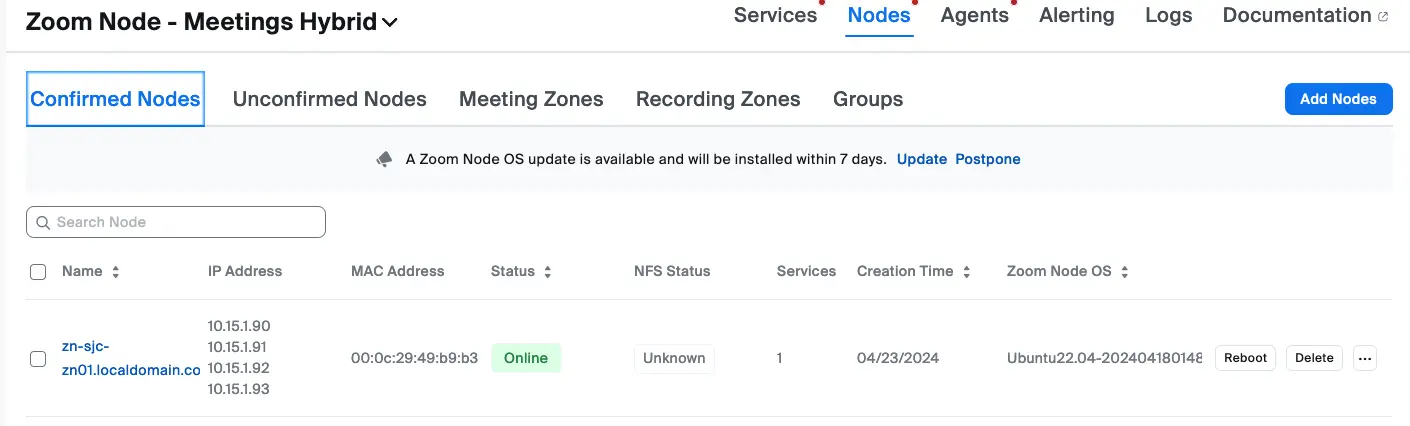
Node kommer nu att försvinna från sidan Obekräftade noder.
På huvudsidan för Node igen, klicka på **Bekräftade noder** fliken högst upp på skärmen för att se att Node är listad.
Node är nu registrerad till Zoom-molnet. När Node har registrerats kommer den att påbörja en process för att skicka de senaste Node-agenterna till systemet. Detta kan ta upp till fem (5) minuter.
Du kan klicka på **namnet på Zoom Node** för att få detaljer om agenterna. Detta kan ta flera minuter. Vänta några minuter och gå tillbaka till eller uppdatera sidan för att kontrollera statusen.
När alla tre agenterna har installerats och körs är Node-bekräftelsen klar.
### Certifikathantering (BYOC)
Om du väljer att tillhandahålla dina egna certifikat i stället för att använda Auto-PKI måste du registrera certifikaten genom att öppna Zoom Node:s lokala GUI. Du har möjlighet att antingen generera en privat nyckel och en CSR-fil för signering av en offentligt betrodd CA, eller så kan du importera din egen privata nyckel och certifikat som har genererats någon annanstans och signerats av den offentligt betrodda CA:n.
Du bör ha en webbläsarflik öppen till din Zoom Node:s lokala GUI om du följde de föregående installations- och konfigurationsinstruktionerna.
{% hint style="info" %}
Du kan också navigera till `https://:8443` för att logga in.
{% endhint %}
Autentisera med de inloggningsuppgifter som fastställdes under Node-distributionen. Användarnamnet är `zoom-setup`, och lösenordet är ditt konfigurerade lösenord.
#### Registrering av certifikatet
För att distribuera och registrera ditt certifikat:
1. Klicka **certifikat** på vänster sida av skärmen.\\
2. Klicka **Ladda upp ditt certifikat** för att påbörja registreringsprocessen.
1. Inga uppladdningar kommer att ske än.\\
3. Under **certifikat** I avsnittet, välj en metod för att tillhandahålla certifikatet.
Om du är osäker på vilket alternativ du ska välja, ta kontakt med säkerhetsteamet som hanterar certifikat för din organisation. Det är ett vanligare arbetsflöde för enskilda servrar att generera en CSR, få den signerad och sedan ladda upp certifikatet till servern. Om du redan har en privat nyckel och ett certifikat som har signerats och uppfyller kraven kan du ladda upp dem direkt.
{% hint style="info" %}
Certifikat för Zoom Node måste vara Base-64-kodade och har vanligtvis ett filnamnstillägg som `pem`, cer eller `crt`"). Filerna kan redigeras i en textredigerare och kommer att innehålla rubriker som följande:
`-----BEGIN certifikat-----`
Exempelbild:
{% endhint %}
Vägledning för båda alternativen följer nedan.
#### Alternativ 1: Ladda upp ett befintligt certifikat och ett privat nyckelpar
Följande skärm visas efter att du har markerat detta alternativ:
nästa steg måste du tillhandahålla tre filer för uppladdning för varje avsnittsprompt:
* **markera serverns CRT-fil**: Detta är själva servercertifikatet kodat i Base-64.
* Detta servercertifikat kommer att vara ett enda textblock som har en `----BEGIN certifikat----` rubrik och en `----END certifikat----` slutrubrik.
* **markera filen för den privata nyckeln**: Detta är den privata krypteringsnyckel som servern använder.
* Sekretessen för denna fil är av största vikt. Dela den inte.
* **markera trustchain-CRT-filen**: Denna fil innehåller eventuella mellanliggande certifikat och rotcertifikat som din server-CRT signerades med från den offentliga CA:n.
* Ibland kan en certifikatkedja inkludera servercertifikatsdelen. Du kommer endast att använda alla mellanliggande och rotcertifikaten i denna fil, men inte serverdelen.
{% hint style="info" %}
En enskild certifikatfil innehåller ofta servercertifikatet, följt av mellanliggande certifikat och rotcertifikat i en kedja. Du kommer att behöva använda en textredigerare för att separera servercertifikatet (vanligtvis högst upp) från resten av trustkedjan. Detta kommer att ge två certifikatfiler (en för servern och en för trustkedjan) och en enda privat nyckelfil.
{% endhint %}
#### Alternativ 2: Generera en begäran om certifikatsignering (CSR)
Följande skärm visas efter att du har markerat detta alternativ:
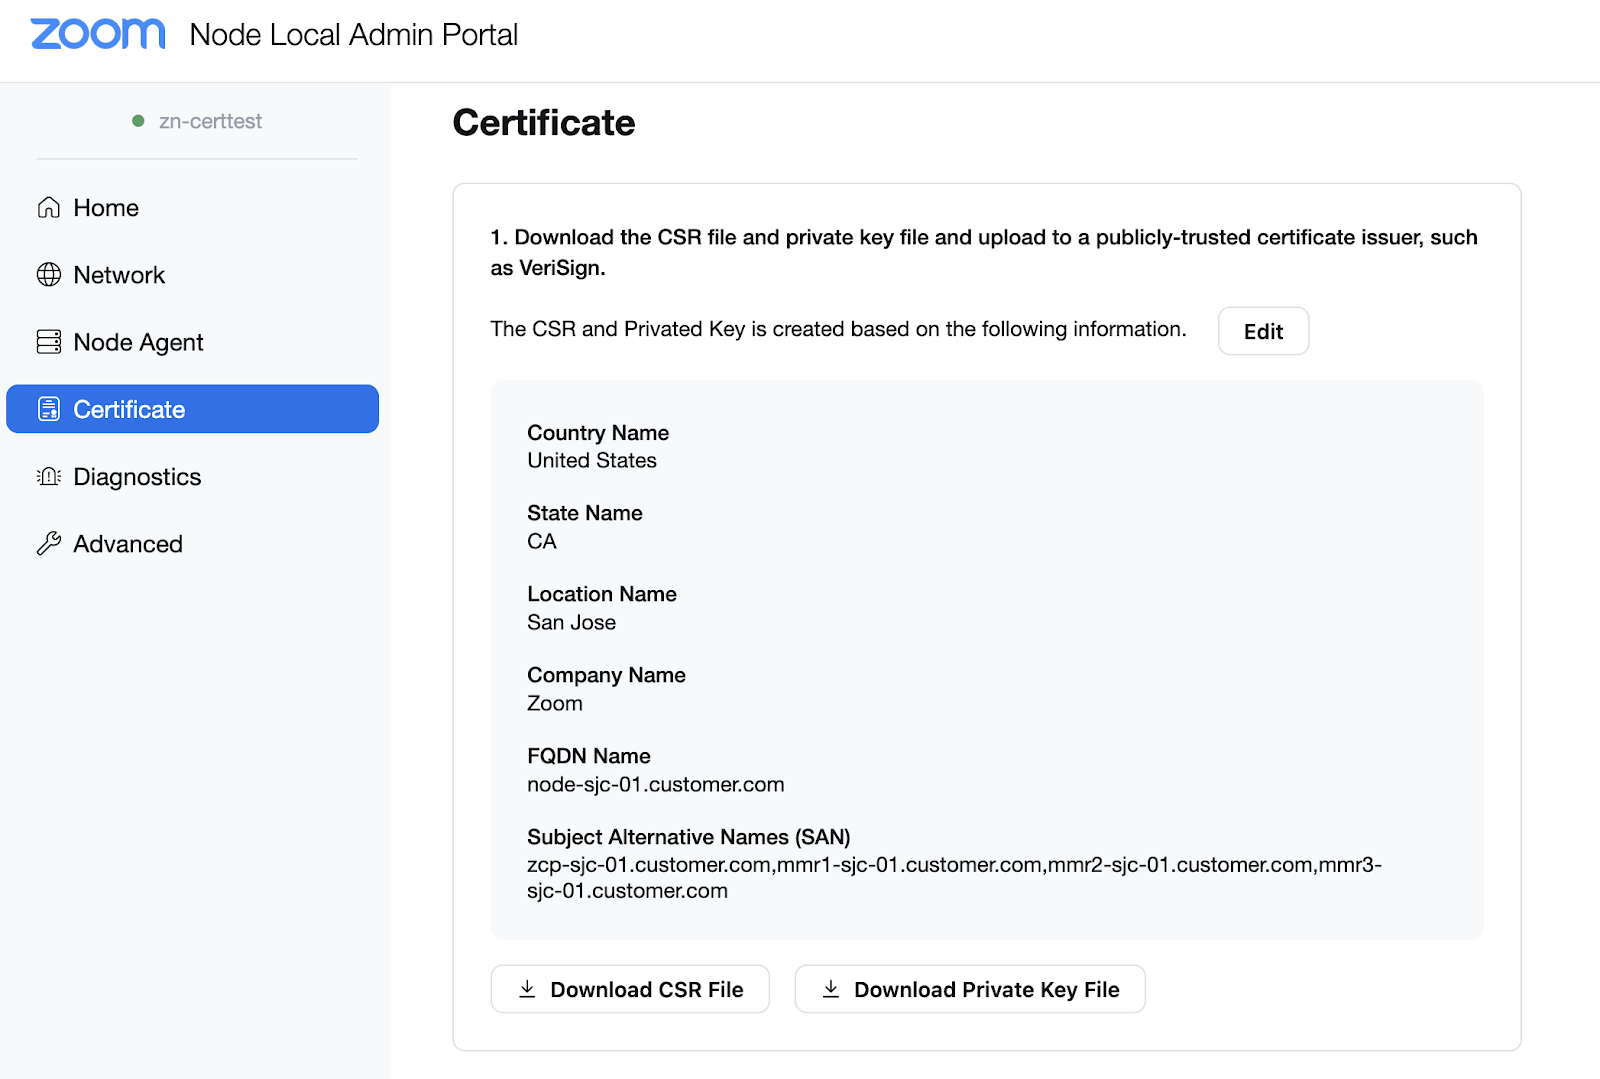
1. Fyll i alla fält med din organisations information.
1. Kom ihåg att det är **kritiskt** att alla SAN:er inkluderas i CSR:en innan den signeras.
2. Klicka **nästa**.\\
3. Klicka på **Ladda ner CSR-filen** knapp.
4. Klicka på **Ladda ner den privata nyckelfilen** knapp.
{% hint style="danger" %}
Förvara den privata nyckeln säkert.
{% endhint %}
{% hint style="info" %}
CSR:en måste skickas till den publikt betrodda CA:n för signering. När den har signerats, fortsätt processen.
{% endhint %}
5. Rulla ned till nästa avsnitt.\\
nästa steg måste du tillhandahålla tre filer för uppladdning för varje avsnittsprompt:
* **markera serverns CRT-fil**: Detta är själva servercertifikatet kodat i Base-64.
* Detta servercertifikat kommer att vara ett enda textblock som har en `----BEGIN certifikat----` rubrik och en `----END certifikat----` slutrubrik.
* **markera filen för den privata nyckeln**: Detta är den privata krypteringsnyckel som servern använder.
* Sekretessen för denna fil är av största vikt. Dela den inte.
* **markera trustchain-CRT-filen**: Denna fil innehåller eventuella mellanliggande certifikat och rotcertifikat som din server-CRT signerades med från den offentliga CA:n.
* Ibland kan en certifikatkedja inkludera servercertifikatsdelen. Du kommer endast att använda alla mellanliggande och rotcertifikaten i denna fil, men inte serverdelen.
{% hint style="info" %}
En enskild certifikatfil innehåller ofta servercertifikatet, följt av mellanliggande certifikat och rotcertifikat i en kedja. Du kommer att behöva använda en textredigerare för att separera servercertifikatet (vanligtvis högst upp) från resten av trustkedjan. Detta kommer att ge två certifikatfiler (en för servern och en för trustkedjan) och en enda privat nyckelfil.
{% endhint %}
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://library.zoom.com/technical-library/sv/avancerade-enterprise-tjanster/zoom-node/zoom-node-deployment-field-guide/zoom-node-post-deployment-configuration-and-management.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.











 {% endhint %}
Vägledning för båda alternativen följer nedan.
#### Alternativ 1: Ladda upp ett befintligt certifikat och ett privat nyckelpar
Följande skärm visas efter att du har markerat detta alternativ: