> For the complete documentation index, see [llms.txt](https://library.zoom.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://library.zoom.com/technical-library/fr/zoom-workplace/zoom-mail-and-calendar/services.md).

# Services Zoom Mail et calendrier

Rédigé par Jakob Ganschow

## Aperçu des services Zoom Mail et calendrier

Ces pages fournissent une introduction aux services Zoom Mail et Zoom Calendar, à ne pas confondre avec les clients Zoom Mail et Zoom Calendar. Cette section détaille principalement un aperçu des services fournis par Zoom pour le e-mail et la planification.

#### <mark style="color:bleu;">Service Zoom Mail est une solution e-mail complète, améliorée par des technologies de sécurité avancées</mark>

Zoom Mail est le service e-mail complet de Zoom, conçu pour centraliser les processus de communication au sein d’une plateforme unique et cohérente, aux côtés de la suite complète d’outils de collaboration de Zoom—y compris Zoom Meetings, Zoom Phone, Zoom Contact Center et Zoom Chat. Zoom Mail offre des méthodes de transport e-mail sécurisées, notamment des e-mails chiffrés de bout en bout entre deux utilisateurs Zoom Mail Actif sur le même compte (comme décrit plus loin), ainsi qu’un chiffrement côté serveur avec expiration du mot de passe pour les destinataires e-mail externes. Le protocole e-mail Standard—texte brut livré via une connexion TLS—est également pris en charge.

#### <mark style="color:bleu;">Service Zoom Mail propose trois méthodes de chiffrement : Chiffrement de bout en bout, expiration du mot de passe côté serveur et texte en clair via TLS</mark>

Zoom Mail Services propose aux utilisateurs trois méthodes de chiffrement pour protéger les E-mails :\\&#x20;

1. Chiffrement de bout en bout, à l’aide de clés locales générées par l’appareil—optionnel et exclusivement disponible entre utilisateurs actifs de Zoom Mail sur le même compte ; la disponibilité dépend d’une variété de facteurs, notamment de savoir si l’expéditeur et le destinataire ont déjà généré des clés de chiffrement, de la version du client Zoom et de la configuration des paramètres au niveau de l’utilisateur ou du compte.
2. Chiffrement côté serveur, avec des e-mails d’expiration du mot de passe.
3. Chiffrement en transit utilisant TLS, sécurisant les e-mails en clair lorsqu'ils circulent entre les serveurs (c'est ainsi que fonctionnent la plupart des services de e-mail).

#### <mark style="color:bleu;">Service Zoom Mail est également fourni avec le Service Zoom Calendar</mark>

En plus du Service Zoom Mail, les utilisateurs obtiennent accès à Service Zoom Calendar : un calendrier entièrement intégré au client Zoom qui permet la programmation de réunions et de rendez-vous, soit pour eux-mêmes, soit, avec les permissions appropriées, au nom d’autres personnes.

#### <mark style="color:bleu;">Zoom Mail et Services de calendrier prennent en charge les fonctionnalités e-mail essentielles et les fonctionnalités pour les utilisateurs au niveau professionnel</mark>

Le service de Zoom Mail et de calendrier prend en charge des fonctionnalités et des capacités essentielles pour l’utilisateur et de niveau professionnel pour les Affaires, notamment, mais sans s’y limiter :

<table data-header-hidden><thead><tr><th width="367"></th><th></th></tr></thead><tbody><tr><td><strong>Fonctionnalités utilisateur</strong></td><td></td></tr><tr><td><ul><li>Boîte de réception</li><li>Boîte d'envoi</li><li>Brouillons</li><li>Messages envoyés</li><li>Archivage (personnel)</li><li>Recherche</li><li>Filtres</li><li>Avec</li><li>Étiquettes personnalisées</li><li>Contacts</li></ul></td><td><ul><li>Fusionner l’E-mail</li><li>Envoi planifié</li><li>Listes de distribution</li><li>Signatures</li><li>Messages de vacances</li><li>Alias</li><li>Délégation</li><li>Blocage d'adresse</li><li>Modèles</li><li>Webmail</li></ul></td></tr></tbody></table>

| **Fonctionnalités d’administration**                                                                                                                                                                                                                                                                                                                                                                                                                       |                                                                                                                                                                                                                                                                                                            |
| ---------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | ---------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| <ul><li>Assistance multi-domaines</li><li>Gestion des domaines</li><li>Migration de l’utilisateur</li><li>Migration des listes de diffusion (Google)</li><li>Migration des contacts (Google)</li><li>Calendriers de ressources</li><li>Listes de diffusion</li><li>Alias</li><li>Sécurité</li><li>API (<a href="https://developers.zoom.us/docs/api/mail/">E-mail</a> et <a href="https://developers.zoom.us/docs/api/calendar/">Calendrier</a>)</li></ul> | <ul><li>Mise en conservation légale</li><li>eDiscovery</li><li>Gestion du stockage</li><li>Gestion des livraisons</li><li>changez historique</li><li>Gestion de l'activité e-mail</li><li>Rapports</li><li>Recherche d'e-mail</li><li>Chiffrement géré par l'Appareil (séquestre de chiffrement)</li></ul> |

#### <mark style="color:bleu;">Les services Zoom Mail et calendrier sont actuellement uniquement disponibles pour les comptes clients hébergés sur l’infrastructure des États-Unis ou de l’Europe de Zoom</mark>

Clients hébergés sur l’infrastructure mondiale européenne ou des États-Unis de Zoom peuvent actuellement acheter Zoom Mail et Calendar Services. Zoom Mail et Calendar Services ne sont pas disponibles pour les comptes hébergés sur d’autres infrastructures spécifiques à une région (par ex., l’Inde, l’Australie, Singapour, etc.).

## **Méthodes de chiffrement du Service Zoom Mail et du calendrier**

### **E-mails chiffrés de bout en bout**

#### <mark style="color:bleu;">Par défaut, Service Zoom Mail propose une option de e-mail chifré de bout en bout entre utilisateurs Actif de Service Zoom Mail sur le même compte</mark>

Par défaut, Service Zoom Mail prend en charge le chiffrement de bout en bout (E2EE) pour les e-mails envoyés entre deux utilisateurs actifs sur le même compte, tant que le compte et les utilisateurs sont configurés pour l’autoriser. Avec le chiffrement de bout en bout, les messages sont chiffrés sur l’appareil de l’expéditeur et ne peuvent être déchiffrés que sur l’appareil du destinataire — personne d’autre, y compris Zoom, ne peut lire le contenu. Toutefois, si le chiffrement avec gestion de l’appareil est activé, les administrateurs de compte autorisés peuvent également y avoir accès.

Lors de l’envoi d’un e-mail chiffré de bout en bout, l’application Zoom Workplace marque clairement les messages sortants en conséquence. Ces messages sont protégés par des clés de chiffrement générées par le client, transmis via TLS 1.2 et stockés sur les serveurs de Zoom sous forme chiffrée, ce qui contribue à garantir que leur contenu reste inaccessible à Zoom et aux parties non autorisées, bien que les administrateurs désignés du chiffrement géré par Appareil puissent accéder aux clés de chiffrement pour déchiffrer le contenu lorsque cela est nécessaire — par exemple, à des fins de récupération de l’utilisateur ou de divulgation légale.

Pour en savoir plus sur le chiffrement de la conception de Service Zoom Mail, veuillez consulter notre [Livre blanc sur la cryptographie](https://github.com/zoom/zoom-e2e-whitepaper/blob/master/zoom_e2e.pdf).

#### <mark style="color:bleu;">Des e-mails chiffrés de bout en bout peuvent être envoyés aux utilisateurs d’autres comptes tant que les deux domaines ont Activer le paramètre « chiffrement entre domaines »</mark>

Par défaut, les e-mails chiffrés de bout en bout ne peuvent être échangés qu’entre des utilisateurs du même compte. Cependant, si des administrateurs de deux domaines différents Activer le **Chiffrement inter-domaine** option dans **Gestion des domaines**, les utilisateurs de ces domaines peuvent s’envoyer des e-mails chiffrés de bout en bout.

Si ce paramètre n’est pas activé, les e-mails chiffrés envoyés entre les comptes utiliseront par défaut la méthode de chiffrement à expiration du mot de passe.

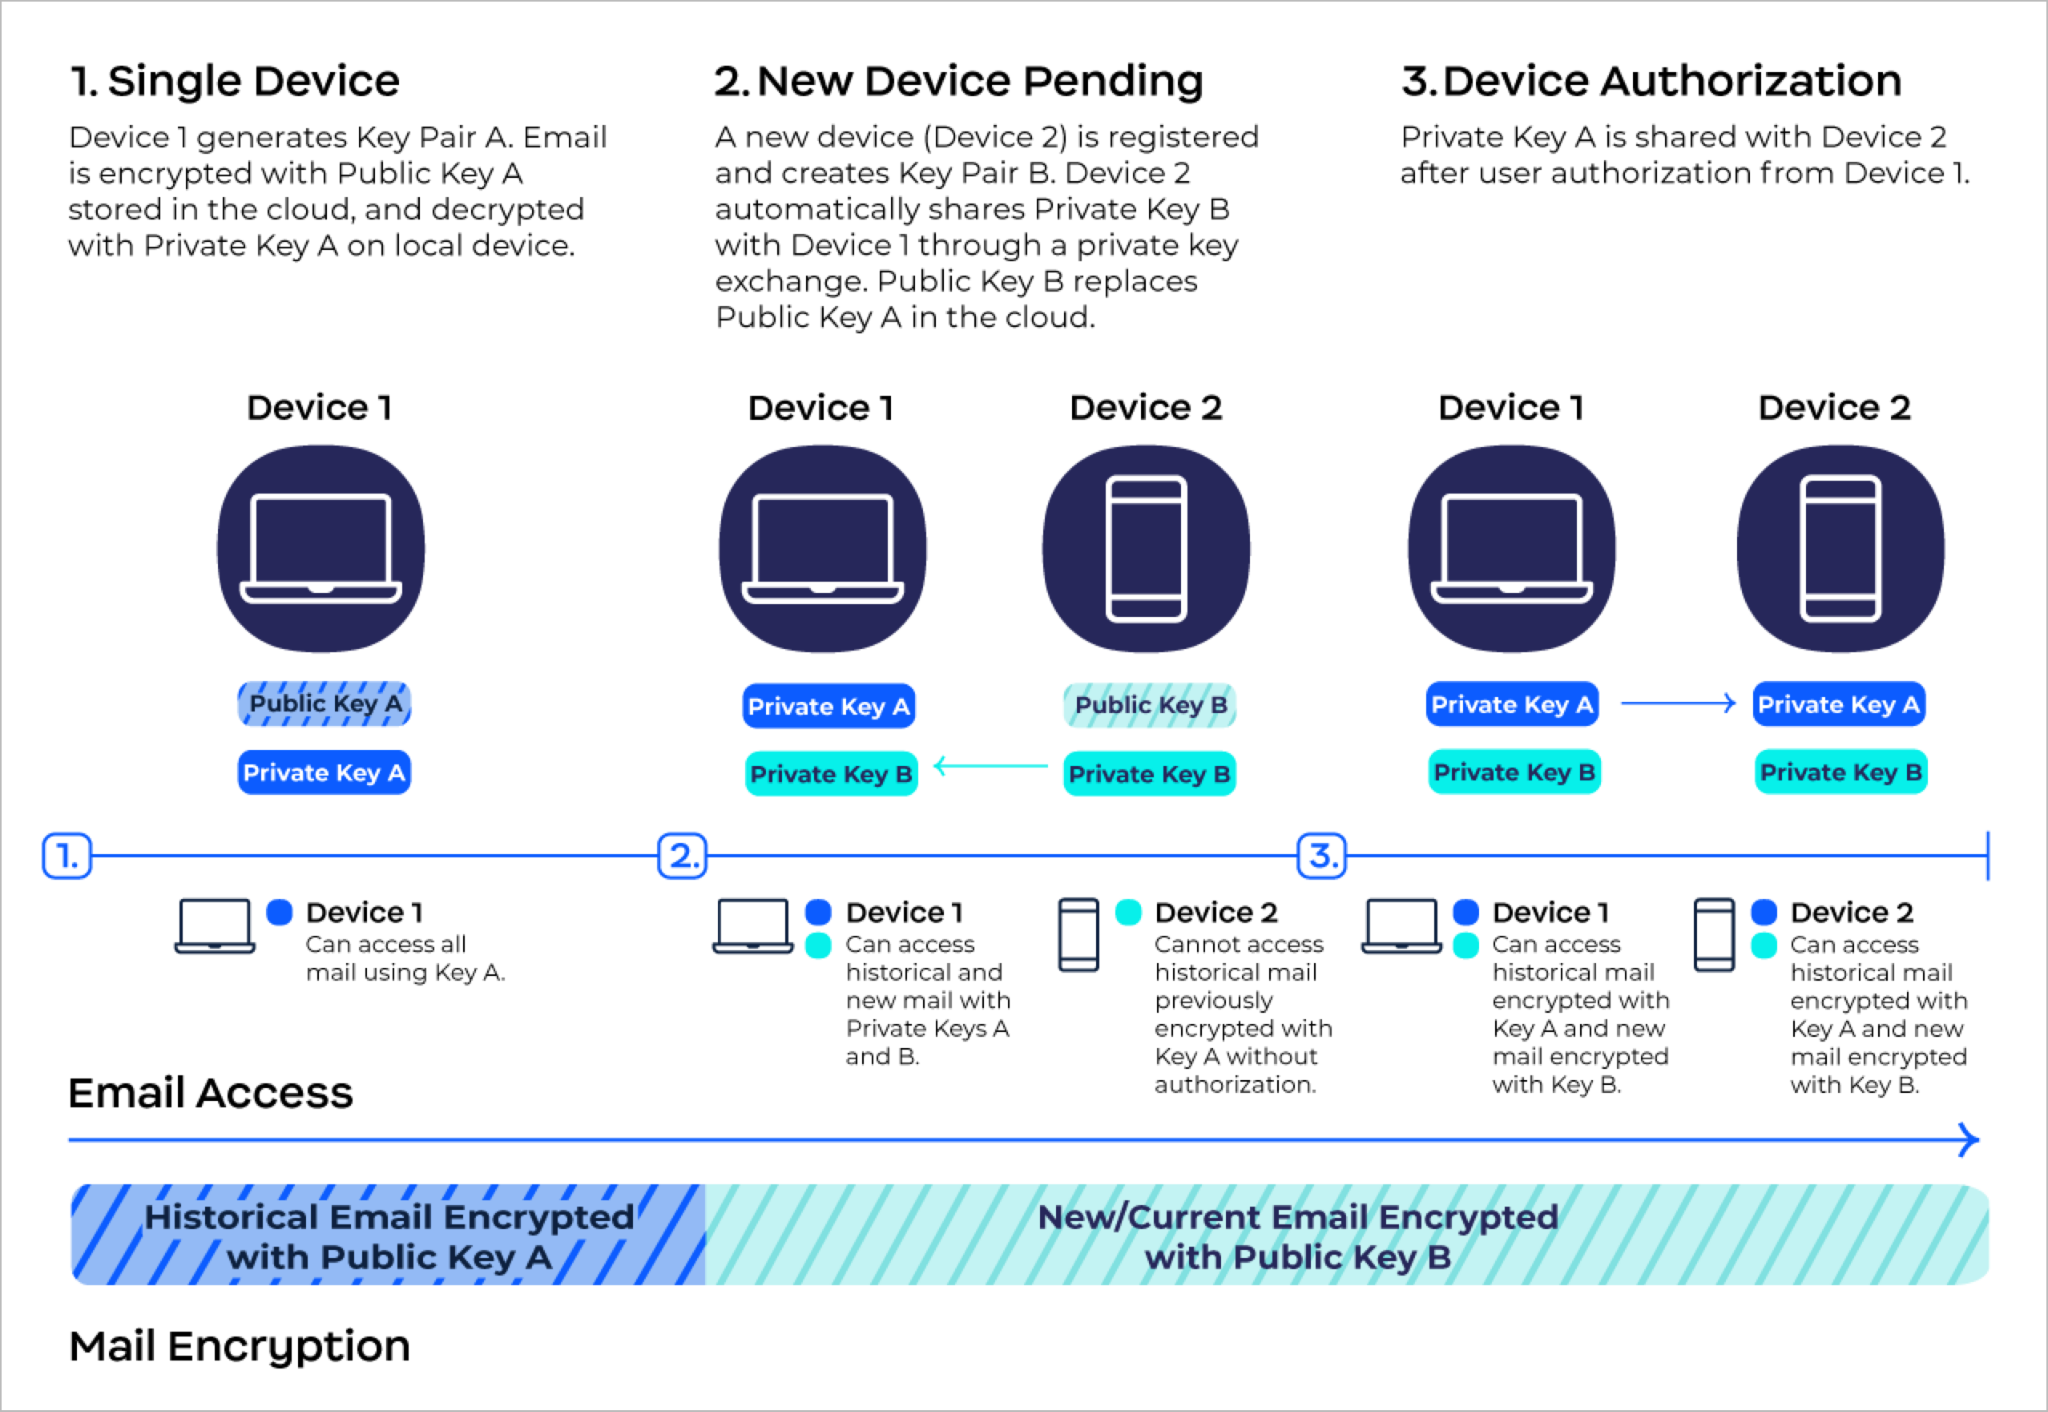
#### <mark style="color:bleu;">Le Service Zoom Mail utilise des clés de chiffrement basées sur l’appareil, qui sont utilisées pour accorder aux nouveaux appareils l’accès aux anciennes données</mark>

Dans le cadre de la conception du Service Zoom Mail, chaque Appareil autorisé génère ses propres clés spécifiques à l’appareil, en plus des clés par utilisateur qui sont partagées entre tous les Appareils autorisés. Ce sont ces clés par utilisateur qui permettent d’Activer le chiffrement et le déchiffrement du e-mail du contenu sur chaque appareil.

Lorsqu’un nouveau appareil du Service Zoom Mail est ajouté, de nouvelles clés par utilisateur sont créées et distribuées à tous les appareils, afin de garantir un accès égal aux nouvelles données e-mail. Toutefois, pour des raisons de sécurité, les appareils nouvellement ajoutés n’obtiennent pas automatiquement l’accès aux anciennes données ni aux clés qui les protègent.

Pour accéder aux e-mails historiques, un Appareil déjà autorisé doit partager les clés pertinentes par utilisateur avec le nouvel Appareil. Si aucun Appareil existant n'accorde Access, le nouvel Appareil ne peut pas déchiffrer ni consulter les anciens e-mails. Lorsque Access est accordé, les Appareil effectuent un échange privé de clés à l'aide de leur paire de clés unique spécifique à chaque Appareil.

<figure><img src="https://4108585137-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FctBXUMeBy4rtLMmMkKRG%2Fuploads%2Fgit-blob-7daaf3b1a6da7bae4725addcaa9fbbd084a62c8d%2F3.png?alt=media" alt="Image showing mail encryption process with a number of options."><figcaption></figcaption></figure>

#### <mark style="color:bleu;">Les Appareil autorisés peuvent révoquer l’accès d’autres Appareil autorisés</mark>

N’importe quel appareil autorisé peut révoquer l’accès d’un autre appareil au contenu du Service Zoom Mail. En cas de révocation de l’accès d’un appareil, ses clés sont invalidées et les clés par utilisateur sont mises à jour entre tous les appareils autorisés restants.

#### <mark style="color:bleu;">Les utilisateurs doivent veiller à stocker en toute sécurité leur clé de secours afin de rétablir l'accès en cas d'urgence</mark>

Les utilisateurs doivent stocker de manière sécurisée une clé de sauvegarde afin de restaurer l'accès si tous les appareils autorisés sont perdus, car chaque nouvel Appareil doit être approuvé par un autre qui est déjà autorisé. Pour réduire ce risque, Service Zoom Mail invite les utilisateurs à télécharger une clé de sauvegarde pendant la configuration, car **Zoom ne peut pas effectuer l'ajout d’appareils ni accorder Access au nom des utilisateurs**.

#### <mark style="color:bleu;">Le chiffrement géré par l'Appareil peut aider à rétablir Access si les clés de l'Appareil sont perdues</mark>

Si elle est activée sur le compte, les administrateurs peuvent aider à rétablir l'accès de l'utilisateur aux e-mails chiffrés sur l'Appareil via la Fonctionnalités de Gestion du chiffrement de l'Appareil (également appelée séquestre de chiffrement). La Gestion du chiffrement de l'Appareil permet aux administrateurs autorisés d'accéder en toute sécurité aux clés qui protègent les messages chiffrés. Grâce à cet accès, ils peuvent approuver de nouveaux Appareils ou rétablir l'accès au chiffrement si quelqu'un perd son Appareil existant, ce qui aide à garantir que les utilisateurs puissent retrouver leur e-mail sans perdre d'informations importantes. De plus amples informations sur la Gestion du chiffrement de l'Appareil sont décrites plus bas sur cette page.

{% hint style="danger" %}
**Avertissement**

Si l'Access utilisateur est perdue sans codes de secours, un autre Appareil autorisé, ou le chiffrement géré par l'Appareil, les données utilisateur seront définitivement irrécupérables.
{% endhint %}

### **E-mails chiffrés dont le mot de passe expire**

#### <mark style="color:bleu;">Les e-mails d’expiration du mot de passe peuvent être envoyés à n’importe qui</mark>

Contrairement aux e-mails chiffrés de bout en bout, qui nécessitent que deux utilisateurs soient sur le même compte Zoom, les e-mails dont le mot de passe expire peuvent être envoyés à n'importe quel destinataire d'e-mail.

#### <mark style="color:bleu;">Les e-mails d’expiration du mot de passe sont sensibles au temps et contiennent un mot de passe intégré dans l’URL</mark>

Les e-mails qui expirent envoient aux destinataires un e-mail contenant un lien lié à une échéance, menant au e-mail d’origine, avec un mot de passe intégré dans l’URL. Une fois le lien envoyé, le Service Zoom Mail ne conserve pas de copie du mot de passe, ce qui permet exclusivement d’accéder via l’URL.

Les e-mails expirant sont chiffrés au repos dans les serveurs de Service Zoom Mail et doivent être configurés pour expirer un jour, une semaine ou un mois après leur date d’estampille. Après qu’un e-mail expirant a expiré, le lien est invalidé et le contenu public du message est supprimé des serveurs de Service Zoom Mail ; toutefois, une copie distincte et privée peut persister dans la **Envoyé** dossier.

#### <mark style="color:bleu;">Les e-mails d’expiration du mot de passe doivent être ouverts dans un navigateur web</mark>

Lorsqu’un utilisateur reçoit un e-mail d’expiration du mot de passe, l’utilisateur **doivent** cliquez sur un lien pour ouvrir l’e-mail dans une fenêtre du navigateur. Les e-mails dont le mot de passe expire ne peuvent pas être consultés dans Client Zoom Mail.

### **Limitations de l’e-mail chiffré**

#### <mark style="color:bleu;">Les e-mails chiffrés ne sont pas accessibles ni disponibles dans le webmail</mark>

En raison de la conception intrinsèque du Chiffrement de bout en bout et du chiffrement côté serveur, les e-mails portant cette désignation ne peuvent pas être consultés, lus ou envoyés dans le client de webmail, sauf lors de l’ouverture d’un lien vers un e-mail à mot de passe expirant. Par conséquent, tous les e-mails envoyés depuis le webmail utiliseront du texte en clair via le chiffrement TLS.

#### <mark style="color:bleu;">Webmail n’offre pas d’Assistance pour l’envoi d’e-mails chiffrés</mark>

Les utilisateurs ne peuvent pas envoyer d’e-mails chiffrés de bout en bout ou chiffrés côté serveur avec expiration du mot de passe depuis le webmail pour le moment.

#### <mark style="color:bleu;">Les e-mails envoyés à une liste de diffusion ne sont pas chiffrés de bout en bout</mark>

Les E-mails envoyés à une liste de diffusion ne sont pas chiffrés de bout en bout, même si tous les utilisateurs sont des comptes de Service Zoom Mail autorisés et activés pour les Fonctionnalités. Les utilisateurs doivent envoyer des E-mails de liste de distribution à l’aide de la fonctionnalité d’expiration du mot de passe ou en texte en clair via TLS.

#### <mark style="color:bleu;">Les copies personnelles des e-mails sortants sont stockées avec chiffrement dans le dossier Éléments envoyés de l’expéditeur</mark>

Les copies personnelles d’E-mails chiffrés (tels que des messages chiffrés de bout en bout ou des messages dont le mot de passe expire) sont stockées, sous forme chiffrée, dans le dossier « Envoyés » de l’expéditeur. Les serveurs de Service Zoom Mail ne disposent pas des clés permettant de déchiffrer ces copies une fois qu’elles ont été envoyées. Par conséquent, les E-mails chiffrés ne peuvent pas être consultés via la messagerie web, mais restent accessibles depuis le dossier « Envoyés » sur les appareils autorisés de l’expéditeur. En revanche, les E-mails en texte clair Standard envoyés via TLS sont chiffrés au repos à l’aide du système de gestion des clés de Zoom et peuvent être consultés via la messagerie web.

### **E-mails en texte brut (E-mails Standard)**

#### <mark style="color:bleu;">Service Zoom Mail propose des e-mails en texte brut et des e-mails dont le mot de passe expire pour les destinataires, via des fournisseurs de services e-mail tiers</mark>

Lorsque vous envoyez des e-mails à des destinataires ne disposant pas de Zoom Mail, les utilisateurs peuvent choisir d’envoyer du texte brut ou des e-mails avec expiration, avec les deux méthodes d’e-mail protégées par TLS 1.2 pendant le transfert dès que possible.

#### <mark style="color:bleu;">Les e-mails entre Service Zoom Mail et des fournisseurs de services e-mail tiers sont chiffrés lorsqu’ils sont stockés par Zoom</mark>

Les e-mails entre les utilisateurs du Service Zoom Mail et des services de messagerie tiers sont chiffrés lorsqu’ils sont stockés par Zoom. Les messages entrants provenant de services externes sont chiffrés avec des clés contrôlées par le client dès qu’ils sont reçus, et les messages sortants vers des comptes externes sont enregistrés dans le dossier « Envoyés » de l’expéditeur à l’aide des clés fournies par le système de gestion des clés de Zoom.

### **Service de calendrier**

#### <mark style="color:bleu;">Le Service Zoom Calendar fait</mark> *<mark style="color:bleu;">pas</mark>* <mark style="color:bleu;">utilisez le Chiffrement de bout en bout, mais les événements sont transmis via TLS 1.2</mark>

Le Service Zoom Calendar n’utilise pas le Chiffrement de bout en bout pour les événements de calendrier. Cette conception permet l’interopérabilité entre le Service Zoom Calendar et d’autres fournisseurs de services de calendrier ; sinon, les événements de calendrier et les invitations seraient illisibles pour des parties externes. Toutefois, les événements de calendrier sont transmis à l’aide de TLS 1.2 dès que possible pour le chiffrement en transit.

### **Chiffrement géré par l'Appareil**

#### <mark style="color:bleu;">Le chiffrement géré par Appareil ajoute un Appareil de sauvegarde intégré qui permet aux administrateurs de récupérer les clés de chiffrement et de restaurer l’accès en cas de besoin</mark>

Le chiffrement géré par appareil (également appelé coffre de chiffrement) est une mesure de sauvegarde qui permet à une organisation de conserver en toute sécurité une copie des clés de chiffrement utilisées pour protéger les communications du Service Zoom Mail. Ces clés sont stockées dans un système contrôlé auquel seuls les administrateurs désignés peuvent accéder. Lorsque le chiffrement géré par appareil est activé, les membres du compte sont informés et un Appareil virtuel spécial est automatiquement ajouté à leur compte. Cet Appareil virtuel se comporte comme un Appareil de sauvegarde qui se trouve à côté des appareils propres à un utilisateur, ce qui permet aux administrateurs de récupérer les clés de chiffrement associées au compte et, si nécessaire, de déchiffrer le contenu e-mail.

Le chiffrement géré par l’Appareil est conçu pour prendre en charge deux principaux scénarios :

* **Récupération utilisateur**: Les administrateurs disposant des autorisations appropriées peuvent approuver de nouveaux appareils et restaurer Access aux e-mails chiffrés si un utilisateur perd tous ses appareils autorisés.
* **Communication de pièces**: Les administrateurs disposant des autorisations appropriées peuvent demander un e-mail chiffré depuis les serveurs de Zoom et le déchiffrer afin de répondre à des besoins de conformité ou d’enquête.

Ce système aide à garantir que seul l’expéditeur et le destinataire peuvent lire le contenu des messages sur leurs appareils personnels, tout en offrant aux administrateurs un moyen soigneusement contrôlé d’intervenir lorsque la récupération ou un accès légal est requis. Cet équilibre aide les organisations à répondre aux besoins de conformité sans affaiblir le modèle de sécurité global.

## Administrer le Service Zoom Mail et le Service de calendrier

Cette section décrit les fonctionnalités et des informations supplémentaires pour les services Zoom Mail et calendrier.

#### <mark style="color:bleu;">Les administrateurs peuvent Activer le Service Zoom Mail et le service de calendrier sur un compte ou un groupe</mark>

Les administrateurs de Compte ou les utilisateurs autorisés peuvent Activer le Service Zoom Mail et le Service de calendrier pour l’ensemble du compte ou au niveau d’un groupe. Consultez notre documentation d’Assistance pour plus d’informations sur la façon d’Activer le [Service Zoom Mail et Service de calendrier](https://support.zoom.us/hc/en-us/articles/9868737154061).

#### <mark style="color:bleu;">Les administrateurs peuvent choisissez le comportement de chiffrement par défaut des e-mails lors de la configuration d’un domaine</mark>

Lors de la configuration d'un domaine pour la première fois, les administrateurs peuvent choisissez le comportement de chiffrement par défaut qui s'appliquera aux utilisateurs. Ce paramètre ne peut pas être modifié une fois défini. La liste des options est limitée à :

* Utilisez uniquement des e-mails sécurisés.
* Par défaut, les e-mails sécurisés sont activés, mais les utilisateurs peuvent choisissez.
* Utilisez par défaut des e-mails Standard, mais les utilisateurs peuvent choisir.

#### <mark style="color:bleu;">Service Zoom Mail prend en charge des domaines personnalisés pour Clients disposant d’un compte Workplace Affaires ou supérieur</mark>

Les entreprises disposant d’un forfait Zoom Workplace Affaires ou supérieur peuvent configurer le Service Zoom Mail avec un domaine e-mail personnalisé, avec une propriété prouvée. Zoom ne fournit pas de domaines à acheter et ils doivent être achetés via des fournisseurs alternatifs.

#### <mark style="color:bleu;">Service Zoom Mail n’offre pas de services de gestion de domaine</mark>

Service Zoom Mail ne fournit pas les services d’inscription de domaine ni de gestion de domaine. À la place, il fonctionne avec des domaines qu’une organisation possède déjà et configure. Les administrateurs sont responsables de la mise en place et de la gestion de leurs propres enregistrements de domaine, tels que le DNS, puis de la connexion de ces domaines au Service Zoom Mail pour les utiliser.

#### <mark style="color:bleu;">Les utilisateurs sans domaine personnalisé auront une adresse @zmail.com et n'auront pas accès aux fonctionnalités d'administration</mark>

Les utilisateurs des comptes sans domaine personnalisé utiliseront le domaine d'e-mail @zmail.com. Le [zmail.com](http://zmail.com) Le domaine n'inclut aucune fonctionnalité d'administration et est réservé uniquement à un accès e-mail Basique.

#### <mark style="color:bleu;">Les comptes se voient attribuer différents espaces de stockage en fonction de leur type de forfait</mark>

Les comptes Zoom se voient attribuer le stockage Service Zoom Mail suivant, en fonction de leur type d’offre :

* Pro : 50 Go
* Affaires : 100 Go
* Affaires Plus : 1 To
* Entreprise : 5 To

#### <mark style="color:bleu;">Le Service Zoom Mail inclut des fonctionnalités intégrées anti-spam et sécurité</mark>

Pour empêcher le spam e-mail, Zoom Mail utilise des protocoles et des techniques conformes aux normes du secteur, tels que :

* Authentification, signalement et conformité des messages basés sur le domaine (DMARC)
* Message identifié DomainKeys (DKIM)
* Chaîne authentifiée des messages reçus (ARC)
* Sécurité stricte du transport (MTA STS)

{% hint style="info" %}
**Remarque**

Ces protocoles et techniques Standard ne peuvent être appliqués qu'aux e-mails qui ne sont pas soumis au Chiffrement de bout en bout.
{% endhint %}

#### <mark style="color:bleu;">Le Service Zoom Mail prend en charge les Intégrations avec l’hygiène de e-mail de tiers et des services supplémentaires, mais pas pour les e-mail chiffrés</mark>

Le Service Zoom Mail prend en charge les Intégrations avec des outils tiers d’hygiène e-mail et des services Module d'extension, notamment un filtrage avancé des spams, la Prévention des pertes de données et des Solutions d’archivage automatique qui s’appuient sur une analyse côté serveur. Ces Intégrations fonctionnent avec les communications Standard du Service Zoom Mail (c.-à-d. du texte en clair via TLS). Toutefois, lorsque les organisations choisissez de Activer le Chiffrement de bout en bout ou d’autres méthodes de chiffrement avancées, les services externes qui nécessitent l’accès au contenu des messages ne pourront pas accéder à ces e-mails chiffrés.

#### <mark style="color:bleu;">Le Service Zoom Mail prend en charge jusqu’à 25 Mo en taille de pièce jointe</mark>

Le Service Zoom Mail prend en charge les pièces jointes jusqu’à 25 Mo pour les E-mails entrant et sortant. Les E-mails entrants avec des pièces jointes de plus de 25 Mo seront renvoyés par le Service Zoom Mail. À défaut, le Client Zoom Mail empêchera les utilisateurs du Service Zoom Mail de télécharger des pièces jointes dépassant 25 Mo.

#### <mark style="color:bleu;">Zoom Mail prend en charge l’importation d’e-mail à petite échelle</mark>

Service Zoom Mail prend en charge l’importation d’e-mails à petite échelle pour aider les organisations à transférer leur courrier existant vers Zoom. Pour les migrations plus petites — par exemple, quelques centaines d’utilisateurs —, les administrateurs peuvent généralement terminer le processus eux-mêmes grâce aux outils intégrés que Zoom fournit. Les migrations plus grandes, à l’échelle Entreprise, impliquant des milliers d’utilisateurs, nécessitent une planification supplémentaire, et les organisations doivent travailler directement avec l’équipe de leur compte Zoom pour obtenir de l’assistance.

#### <mark style="color:bleu;">Les utilisateurs ne peuvent pas exporter les e-mail du Service Zoom Mail vers des services de messagerie tiers</mark>

Les e-mails des utilisateurs créés ou traités via l’utilisation du Service Zoom Mail ne peuvent pas être exportés vers des services e-mail tiers pour le moment. Si un utilisateur met fin à son Service Zoom Mail, ses e-mails restent au sein du service jusqu’à leur suppression par le propriétaire du compte ou après la résiliation du compte.

#### <mark style="color:bleu;">Les données du Service Zoom Mail sont stockées dans la région d’infrastructure dans laquelle le compte Zoom est provisionné</mark>

Les données du Service Zoom Mail sont stockées au sein de l’infrastructure régionale du compte. Par exemple, si un compte est hébergé sur l’infrastructure mondiale de Zoom basée aux États-Unis, les données seront stockées aux États-Unis. Si le compte est hébergé sur l’infrastructure européenne de Zoom, les données seront stockées en Europe.


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://library.zoom.com/technical-library/fr/zoom-workplace/zoom-mail-and-calendar/services.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.