> For the complete documentation index, see [llms.txt](https://library.zoom.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://library.zoom.com/technical-library/fr/coin-admin/third-party-integrations/zoom-and-microsoft-integration-and-deployment-field-guide/getting-started-with-microsoft-and-zoom-workplace-deployments.md).
# Démarrage avec les déploiements Microsoft et Zoom Workplace
Commencez par les comptes, l’authentification, les autorisations et la planification du déploiement pour les Intégrations Zoom et Microsoft.
Cette section couvre les décisions qui affectent chaque Intégrations Microsoft dans Zoom Workplace. Commencez ici avant de déployer les calendriers, Outlook, Teams ou les workflows de salle.
### Prérequis
Les intégrations Zoom et Microsoft relèvent généralement de deux modèles :
1. **Intégrations côté Microsoft**, où les fonctionnalités Zoom sont exposées dans des produits Microsoft tels que Teams ou Outlook.
2. **Intégrations côté Zoom**, où les services Microsoft sont intégrés dans Zoom comme sources de données, fournisseurs d’identité ou systèmes d’enregistrer.
Plusieurs Intégrations de ce guide partagent des prérequis communs impliquant des comptes Microsoft 365, des autorisations Entra ID et des choix de configuration API. Les mettre en place correctement dès le départ évite des retouches par la suite.
#### Collecte des comptes et des informations d’identification nécessaires pour les Intégrations
Pour terminer avec succès les étapes décrites dans ce guide, vous aurez besoin des comptes et identifiants suivants :
* Un compte administrateur Microsoft 365 avec des autorisations d’administrateur Exchange Online, **et**:
* Le compte doit disposer des autorisations d’administrateur Exchange Online pour les deux **Gestion de l’organisation** et **Gestion des destinataires**.
* Les autorisations d’application de l’API Microsoft Graph exigent un admin global Microsoft 365, ou un utilisateur disposant d’autorisations d’administrateur d’application cloud Microsoft 365, afin de procéder à l’ajout de l’application Zoom à l’application Entreprise Microsoft Entra ID.
* Les autorisations d’application de l’API Microsoft Graph nécessitent au moins un [domaine associé](https://support.zoom.com/hc/en/article?id=zm_kb\&sysparm_article=KB0066259) qui correspond à un domaine personnalisé vérifié dans votre locataire Microsoft 365.
* Un Rôle avec accès à Zoom Rooms.
* La capacité de répertorier, de créer et de gérer les ressources de calendrier pour les salles de réunion.
* Access admin pour Windows PowerShell sur Windows 10 ou version ultérieure, ou Windows Server 2016 ou version ultérieure
**Configurez les autorisations Zoom Workplace pour qu’elles correspondent aux Paramètres de consentement de l’utilisateur Microsoft Entra ID**
La première étape pour intégrer tout type de calendrier Microsoft 365 avec la plateforme Zoom consiste à configurez vos autorisations Zoom afin qu’elles correspondent à vos Paramètres de consentement de l’utilisateur pour Microsoft Entra ID (anciennement appelé Azure Active Directory).
Ce processus vise à empêcher les problèmes d'Autorisation entre la plateforme Zoom et Entra ID grâce à un exercice de correspondance, au fur et à mesure que vous suivez les étapes restantes de ce guide.
**Identifiez les Paramètres actuels de consentement de l’utilisateur Microsoft Entra ID**
1. Connectez-vous à la [portail d'administration Microsoft Azure](https://portal.azure.com/) en utilisant un compte administrateur Microsoft 365.
2. Sous le **services Azure** section, cliquez sur le **Microsoft Entra ID** icône.
3. Sous le **Gérer** liste déroulante, cliquez sur **Applications Entreprise**.
4. Sous la liste déroulante Sécurité, cliquez sur **Consentement et autorisations**.
5. Notez la valeur du *section Consentement utilisateur pour les applications*, qui sera l’une des suivantes :
1. Ne pas Autoriser le consentement de l’utilisateur
2. Autoriser le consentement de l’utilisateur pour les applications provenant d’éditeurs vérifiés, pour des autorisations sélectionnées
3. Autoriser le consentement de l’utilisateur pour les applications
**Confirmez que le consentement de l’utilisateur et les Paramètres du portail Web Zoom correspondent**
Votre organisation peut choisir de restreindre ou d’Autoriser les paramètres de consentement utilisateur. Zoom recommande une méthode simplifiée d’Autorisation permettant aux utilisateurs de consentir eux-mêmes aux applications Entra ID. Cependant, quel que soit votre choix, votre organisation doit faire correspondre l’option Entra ID avec une option jumelée du côté de l’administration Zoom.
Si vous avez configuré les Paramètres de consentement de l’utilisateur de Microsoft Entra ID pour utiliser **Ne pas Autoriser le consentement de l’utilisateur**, ou **Autoriser le consentement de l’utilisateur pour les applications provenant d’éditeurs vérifiés, pour des autorisations sélectionnées**, alors le paramètre web Zoom qui indique *Consentement aux autorisations d’intégration aux calendriers Office 365 au nom de l’ensemble du compte* doit être défini sur **Activé**.

Sinon, si vos Paramètres de consentement de l’utilisateur sont configurés pour **Autoriser le consentement de l’utilisateur pour les applications**, alors activez le paramètre **Désactivé**.

**(Optionnel) Création d’une application Microsoft Entra personnalisée pour s’intégrer à Microsoft Office 365**
Pour obtenir des instructions complètes sur la configuration d’une application personnalisée, consultez l’article Assistance Zoom [Configuration de Zoom Rooms avec Office 365](https://support.zoom.com/hc/en/article?id=zm_kb\&sysparm_article=KB0063474).
{% hint style="info" %}
Cette Fonctionnalités doit être [activé par Zoom](https://support.zoom.com/hc/en/contact?id=contact_us).
{% endhint %}
### Déterminer quelle méthode API convient à votre organisation
L’une des premières décisions qu’un admin doit prendre est de savoir comment Zoom va authentifier auprès des services Microsoft. Ce choix affecte plusieurs Intégrations en aval, il est donc utile de le comprendre avant de commencer à configurer des fonctionnalités individuelles.
{% hint style="info" %}
Zoom recommande **API Microsoft Graph avec des autorisations d’application** comme option par défaut pour Zoom Rooms et les intégrations de calendrier personnel. Pour la plupart des déploiements, c’est la voie la plus simple, la plus sécurisée et la plus évolutive.
{% endhint %}
**Quelles API Microsoft 365 utilisez-vous pour le calendrier ?**
Les Intégrations de calendrier Zoom reposent sur l’API Microsoft Graph (MGAPI). Microsoft a commencé [à abandonner progressivement les méthodes Exchange Web Services (EWS)](https://techcommunity.microsoft.com/blog/exchange/retirement-of-exchange-web-services-in-exchange-online/3924440) qui étaient auparavant disponibles pour connecter les données Microsoft 365 avec Services Zoom. Zoom considère ces méthodes EWS comme des options héritées.
Les autorisations d’application et les autorisations déléguées (OAuth) ne sont pas interchangeables : elles impliquent des compromis différents selon la façon dont vos utilisateurs travaillent réellement. Le bon choix dépend moins d’une préférence technique que de l’endroit où vos utilisateurs passent leurs journées.
**Comment puis-je identifier l’application officielle Zoom utilisée pour les salles de conférence ?**
Les applications de calendrier de salle de conférence pour Zoom sont disponibles dans le répertoire d'application Entreprise d'Entra ID et sont enregistrées avec les ID d'application suivants, selon votre méthode de configuration de l'API Graph :
* `a651cfda-cbdd-4a39-bd03-fa829c3c1b29` (Autorisation complète de délégation Access)
* `f56e91e5-5a82-452f-b435-d4d78aeaf064` (Autorisation d'application)
{% hint style="warning" %}
**Recommandation Zoom**
Il n'est pas nécessaire d'effectuer un ajout manuel d'applications depuis le portail Entra ID. L'utilisation de l'interface web Zoom pour demander et approuver des demandes d'Autorisation ajoutera automatiquement l'application à votre locataire.
{% endhint %}
**Quelle est la différence entre Full Delegate Access et les autorisations d’application ?**
En général, Zoom recommande d'utiliser Microsoft Graph API avec des autorisations d'application, car ce mode de configuration nécessite nettement moins d'efforts pour la mise en place et la maintenance de la part de l'administrateur, et ne requiert pas de compte de service dédié. Cependant, cela applique des autorisations à l'échelle du compte.
Les autorisations d'application (également appelées accès réservé à l'application) constituent l'approche recommandée par Microsoft pour les applications Entreprise qui s'exécutent en tant que services d'arrière-plan et lorsque les données requises ne peuvent pas être limitées à un seul utilisateur.
Microsoft Graph API avec Full Delegate Access est une option alternative, mais nécessite un compte de service dédié et davantage d'efforts pour la configuration initiale et la maintenance.
#### Pour Zoom Rooms : autorisations d’application
Pour Zoom Rooms et les salles de conférence tierces, les autorisations d’application constituent la recommandation de Zoom, sans réserve. Il n’existe aucun écart de Fonctionnalités entre les deux méthodes pour les salles, et les autorisations d’application éliminent le besoin d’un compte de service dédié pour agir comme délégué des boîtes aux lettres des salles.
Cela réduit l’effort de configuration initiale et supprime une dépendance de maintenance continue.
#### Pour les utilisateurs : commencez par la façon dont ils utilisent Zoom Workplace
Pour les intégrations de calendrier personnel, Zoom recommande les autorisations d’application, mais votre choix dépend de la façon dont les utilisateurs de votre organisation interagissent avec Zoom Workplace au quotidien.
**La plupart des organisations : autorisations de l'application (recommandé)**
Si vos utilisateurs planifient surtout des réunions et y Participer via le complément Outlook et n'ouvrent pas régulièrement l'application Zoom Workplace pour le calendrier, le chat ou d'autres flux de travail, les autorisations de l'application sont plus adaptées.
Voici pourquoi :
* **Intégrations gérées par admin, cloud à cloud.** L'intégration aux calendriers est gérée au niveau du compte. Les utilisateurs individuels n'ont pas besoin d'autoriser ni de maintenir leur propre connexion. Si l'intégration se rompt, les admins le remarquent immédiatement au lieu de compter sur les utilisateurs individuels pour rapporter les problèmes.
* **Sécurité renforcée du jeton.** Les autorisations de l'application utilisent un jeton d'accès de courte durée, renouvelé toutes les 60 minutes via un échange cloud à cloud. Le jeton n'est jamais stocké de façon persistante et n'est conservé qu'en mémoire. Il n'y a ni jeton de rafraîchissement ni autorisation d'accès hors ligne. Si un utilisateur est désapprovisionné, aucun jeton résiduel ne peut être utilisé pour accéder à ses données de calendrier.
* **Aucune dépendance au comportement de connexion de l'utilisateur.** Avec les autorisations déléguées, les Intégrations reposent sur le fait que les utilisateurs individuels soient connectés à l'application Zoom Workplace. Si le jeton d'un utilisateur expire ou s'ils changez leur mot de passe, l'intégration aux calendriers se rompt silencieusement. Ils peuvent ne pas s'en rendre compte pendant des semaines s'ils utilisent principalement Outlook. Les autorisations de l'application éliminent entièrement ce mode de défaillance.
**Quand les autorisations déléguées peuvent être le meilleur choix**
Si vos utilisateurs sont des utilisateurs réguliers de l'application Zoom Workplace, les autorisations déléguées peuvent être mieux adaptées :
* **Calendriers partagés.** Les autorisations déléguées servent à Autoriser les utilisateurs à voir les calendriers partagés des collègues auxquels ils ont accès dans Microsoft 365. Avec les autorisations d'application, les utilisateurs ne peuvent voir que leur calendrier dans l'application Zoom Workplace.
* **E-mail dans Zoom Workplace.** Le Client Zoom Mail au sein de l’application Workplace nécessite des autorisations déléguées pour accéder à la boîte aux lettres Microsoft 365 d’un utilisateur. La méthode d’Autorisations de l’application ne prend pas en charge cette Intégrations aujourd’hui.
* **Visibilité en libre-service.** Quand l'Intégrations déléguée d'un utilisateur se brise, par exemple à cause de l'expiration du jeton ou d'un changez du mot de passe, il verra une invite directement dans l'application Workplace pour authentifier à nouveau. Pour les utilisateurs qui vivent déjà dans l'application, cela offre une récupération en libre-service plus rapide.
#### Pour tout réunir : recommandations pour votre déploiement
Pour la plupart des déploiements Zoom/Microsoft, la recommandation est :
* **Chambres :** Autorisations d'application. Aucun compromis, configuration plus simple, pas de compte de service.
* **Utilisateur :** Autorisations d'application, sauf si vos utilisateurs s'appuient activement sur des calendriers partagés ou un e-mail dans l'application Zoom Workplace.
Le choix n'est pas permanent. Les organisations peuvent changez de méthode grâce à une nouvelle autorisation.
Si vous n'êtes pas sûr, commencez par les Autorisations d'application. Cela vous offre une Intégrations fiable avec la possibilité d'ajout des Autorisations déléguées pour des groupes d'utilisateurs spécifiques plus tard si des besoins en calendrier partagé ou en e-mail apparaissent.
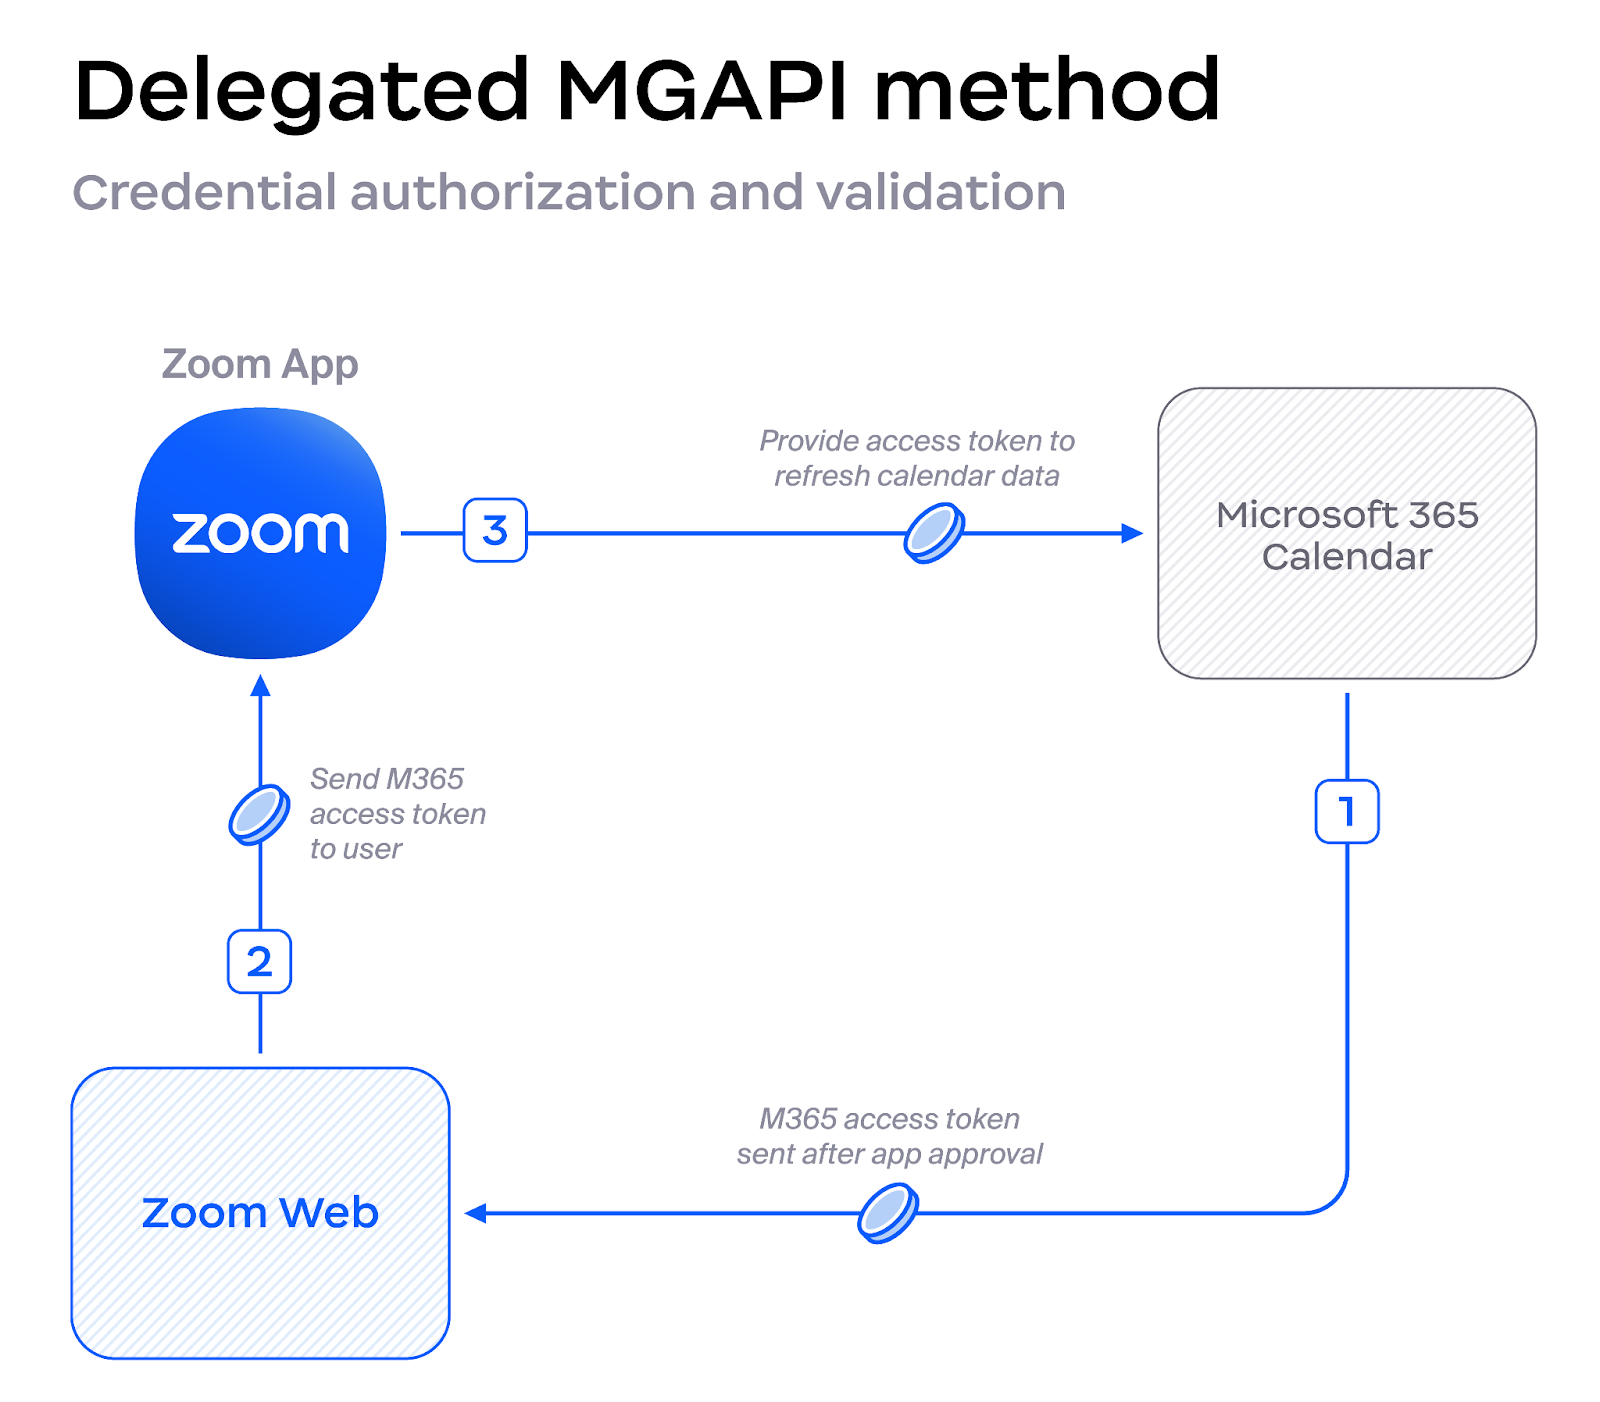
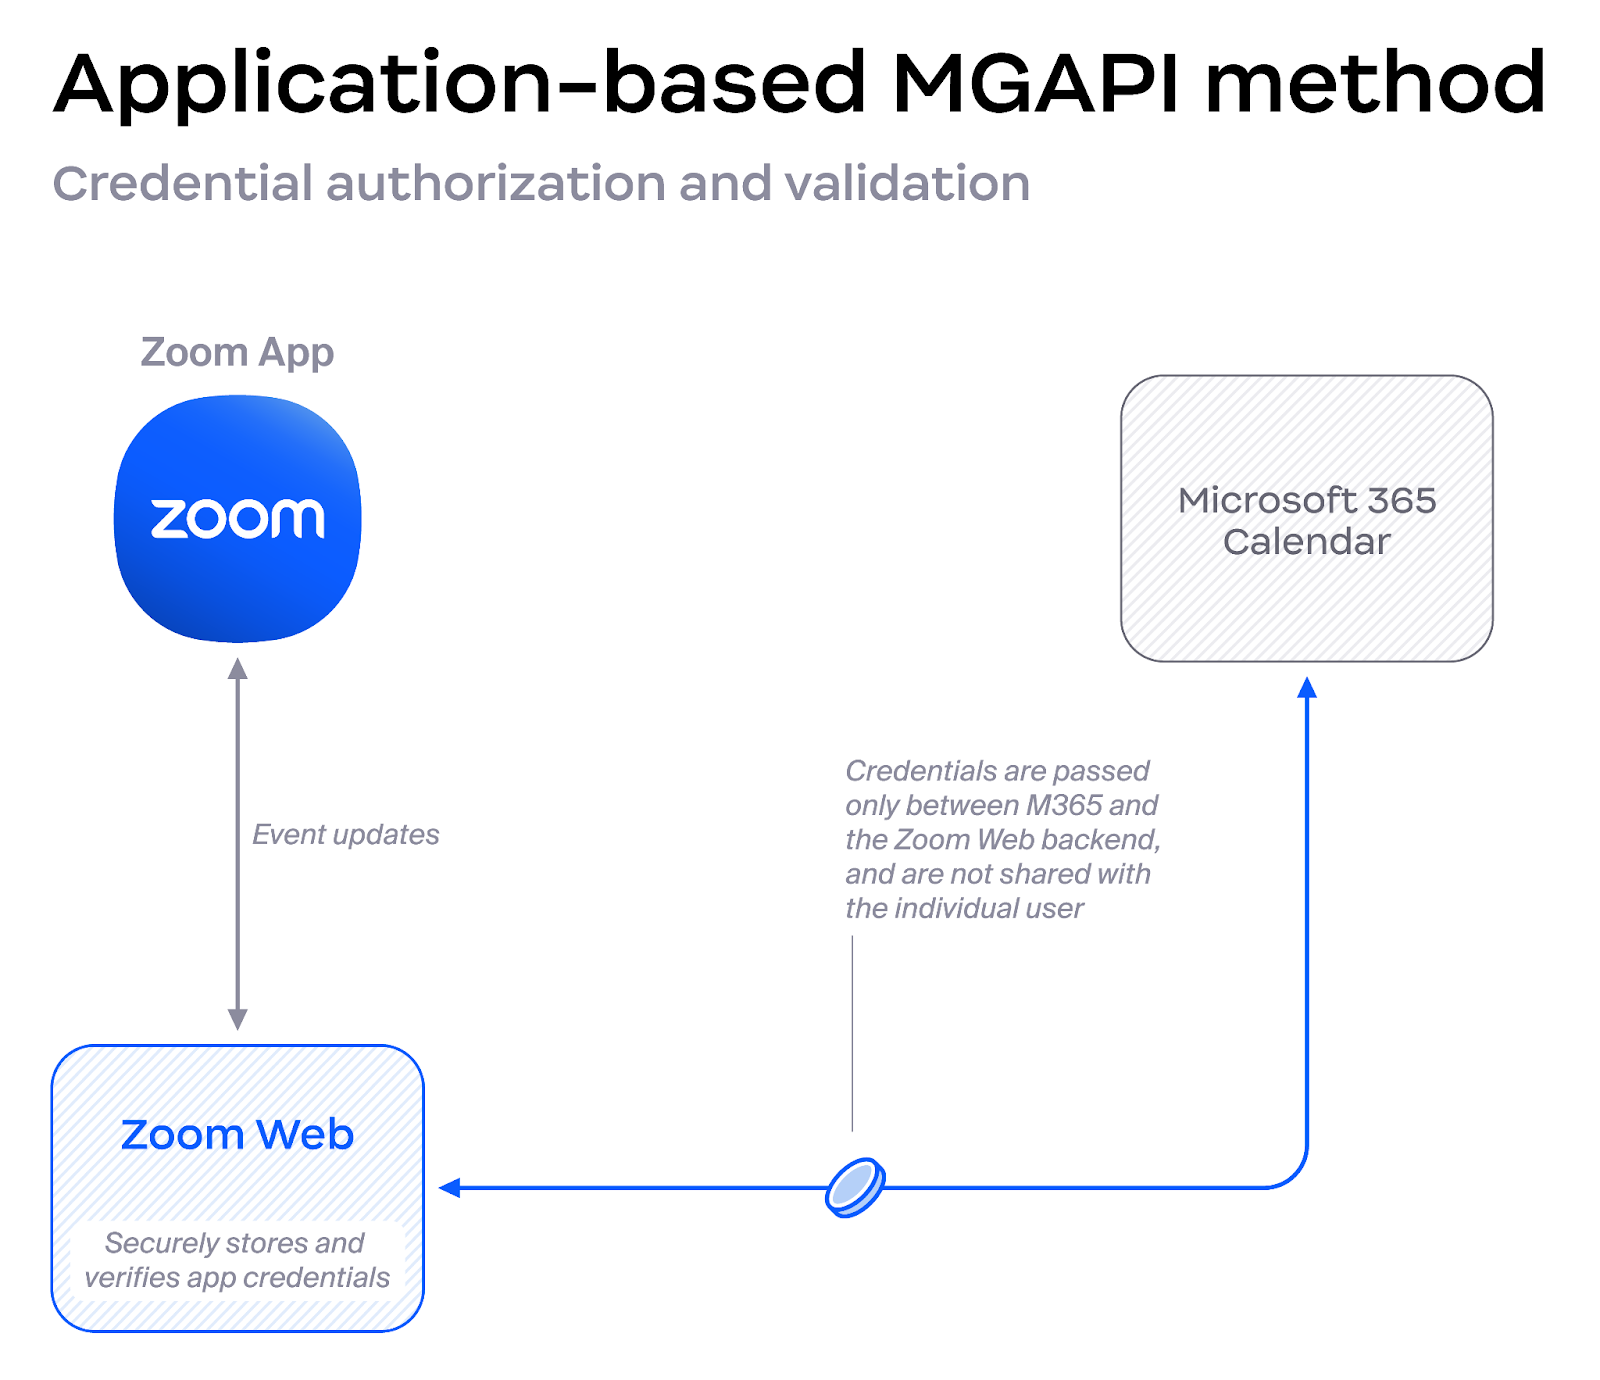
Les diagrammes suivants Afficher les méthodes déléguées et basées sur application avec les informations d’identification en transit.
La méthode déléguée, bien qu’elle fournisse l’autorisation, envoie bien des informations d’identification à l’application Zoom.
Une méthode plus évolutive, l’autorisation basée sur application, empêche les informations d’identification de l’utilisateur ou les jetons d’atteindre directement l’application Zoom.
### Sécurité et traitement des données
Le Service de calendrier Web Zoom stocke les objets nécessaires pour authentifier le fournisseur de calendrier de chaque utilisateur. Cela signifie que Zoom stocke le jeton d’actualisation lorsque les organisations utilisent OAuth pour connecter Outlook ou Google Agenda aux Services Zoom. Cela signifie également, pour les organisations qui utilisent l’authentification Basique dans Exchange On-Premises, que Zoom stocke le Nom d'utilisateur du compte et le mot de passe.
| Événements synchronisés |
| -------------------------------- |
| `participants omis` |
| `description` |
| `nom d'affichage` (participant) |
| `e-mail` (participant) |
| `Emplacement de travail fixe` |
| `iCalUID` |
| `Emplacement` |
| `nom d'affichage` (organisateur) |
| `e-mail` (organisateur) |
| `résumé` |
| `proposition d'heure` |
| `Emplacement de travail activé` |
Lorsque la Synchronisation bidirectionnelle du calendrier est activée, Zoom ne conserve pas dans sa base de données les données d'événements de calendrier externes (provenant de Microsoft 365 ou de Google Agenda).\
\
À la place, le service surveille une fenêtre glissante de 18 mois d'activité du calendrier (jusqu'à 6 mois dans le passé et 12 mois dans le futur). Si des changements se produisent dans cette fenêtre, Zoom reçoit des notifications de changement du fournisseur de calendrier et récupère à la demande les données d'événement mises à jour afin de traiter les mises à jour correspondantes des réunions Zoom. Le service de réunion est ensuite averti afin d'appliquer les changements requis.
Les administrateurs peuvent configurez cette fonctionnalité au niveau d’un compte ou d’un groupe d’utilisateurs. Consultez notre [documentation d’Assistance](https://support.zoom.us/hc/en-us/articles/8522918261645-Enabling-bi-directional-calendar-sync) pour plus d’informations.
#### Comment les jetons et identifiants stockés sont-ils protégés ?
Les jetons et identifiants stockés sont chiffrés au repos à l’aide du chiffrement AES-GCM 256 bits. Ces données sont considérées comme du contenu client et soumises aux politiques et normes de contrôle d'accès de Zoom. Ces contrôles sont évalués par des cabinets d’audit indépendants lorsque cela est indiqué dans nos certifications et attestations de sécurité, comme la SOC 2. L’accès Privilège aux données et systèmes d’infrastructure est journalisé, surveillé et contrôlé à l’aide de l’authentification multifacteur et de contrôles d'accès au moindre Privilège.
#### Comment le trafic entre les applications et le fournisseur de calendrier est-il protégé ?
Les communications entre les fournisseurs de calendrier et tout logiciel Zoom — applications de bureau/mobile Zoom, Service de calendrier Web Zoom, outils de programmation et Connecteur API — sont chiffrées en transit à l’aide de TLS 1.2.
#### Quelle est la durée de validité d’un jeton OAuth ?
Zoom demandera des jetons d’accès qui expirent en 1 heure et des jetons de renouvellement qui expirent en 90 jours, mais les fournisseurs de calendrier peuvent fournir des jetons avec des limites différentes. Suivez les instructions de votre fournisseur si vous devez modifier les valeurs par défaut.
#### Puis-je révoquer un jeton OAuth ou un identifiant ?
Les administrateurs Zoom peuvent choisir de supprimer les Intégrations de calendrier d’un seul compte Zoom à tout moment, ce qui empêchera le calendrier de l’utilisateur de fonctionner. Supprimez immédiatement tous les jetons ou identifiants stockés pour cet utilisateur.
Les administrateurs Microsoft 365 peuvent supprimer l’accès au calendrier de Zoom de tous les comptes utilisateur en supprimant l’application Zoom dans le portail des applications d’Entreprise Entra ID, et les administrateurs de l’espace de travail Google peuvent révoquer l’accès à l’aide de la console de la plateforme cloud Google.
#### Puis-je limiter la capacité de Zoom à écrire des données de calendrier ou de contact à un fournisseur ?
Après la configuration initiale, les administrateurs Zoom peuvent choisir entre les autorisations Lecture et Lecture/Écriture pour la programmation et les contacts lors de la connexion via les méthodes Microsoft 365. Les administrateurs peuvent également limiter les Intégrations Google espace de travail pour les calendriers utilisateur.
### Validation des autorisations Entra ID
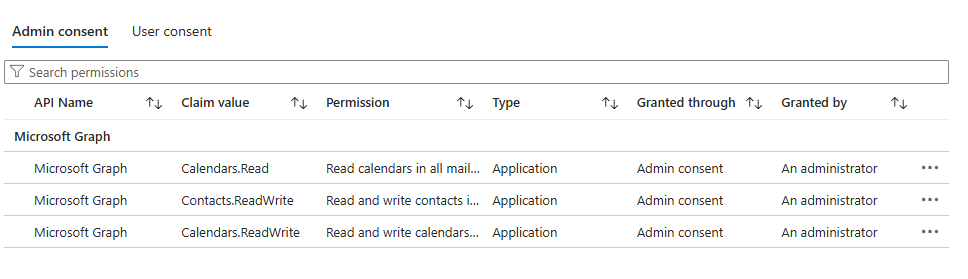
#### Validez l’ID d’application et les étendues de la méthode MGAPI Autorisations de l’application pour les salles de conférence
Si vous utilisez la méthode des autorisations de l'application pour Zoom Rooms ou des salles de conférence tierces, validez les autorisations à l'aide des étapes suivantes :
1. Se connecter au portail Azure en utilisant le compte administrateur Microsoft 365.
2. Cliquez sur le **Microsoft** **Entra ID** logo.
3. Accédez à **Applications Entreprise**.
4. Par défaut, **Toutes les applications** Afficher dans le tableau de données interactif.
5. Cliquez sur le **Zoom** application avec l'ID de l'application *f56e91e5-5a82-452f-b435-d4d78aeaf064*.
6. Cliquez sur le **Sécurité** menu déroulant et sélectionnez **Autorisations**.
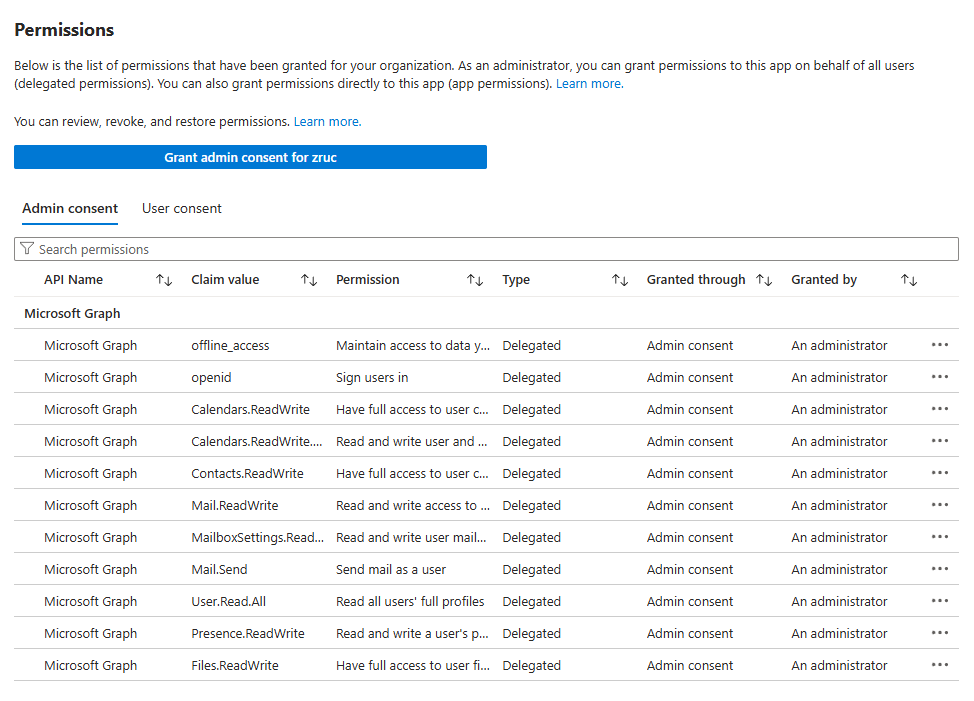
7. Validez la *Consentement de l'admin* l'onglet correspond à l'écran ici :
#### Validez l’ID d’application et les étendues de la méthode MGAPI Full Delegate pour les salles de conférence ou Zoom Rooms
Si vous utilisez la méthode de délégation complète pour Zoom Rooms ou des salles de conférence tierces, validez les autorisations en suivant les étapes suivantes :
1. Se connecter au portail Azure en utilisant le compte administrateur Microsoft 365.
2. Cliquez sur le **Microsoft** **Entra ID** logo.
3. Accédez à **Applications Entreprise**.
4. Par défaut, **Toutes les applications** Afficher dans le tableau de données interactif.
5. Cliquez sur le **Zoom** application avec l'ID de l'application *a651cfda-cbdd-4a39-bd03-fa829c3c1b29*.
6. Cliquez sur le **Sécurité** menu déroulant et sélectionnez **Autorisations**.
7. Validez la *Consentement de l'admin* l’onglet correspond à l’écran ici:\\\\
#### Validez l’ID et les étendues des Autorisations de l’application du calendrier personnel
Si vous utilisez la méthode des autorisations d'application pour les calendriers personnels, validez les autorisations en suivant les étapes suivantes :
1. se connecter au portail Azure à l'aide du compte administrateur Microsoft 365.
2. Cliquez sur l' **Microsoft Entra ID** logo.
3. Accédez à **Applications d'Entreprise**.
4. par défaut, **Toutes les applications** Afficher dans le tableau de données interactif.
5. Cliquez sur l' **Zoom** application avec l'ID de l'application *f46ceaed-fb2d-4694-803b-6341837f0ed2*.
6. Cliquez sur l' **Sécurité** liste déroulante et sélectionnez **Autorisations**.
7. Validez le *Consentement de l'admin* l'onglet correspond à l'écran ici :
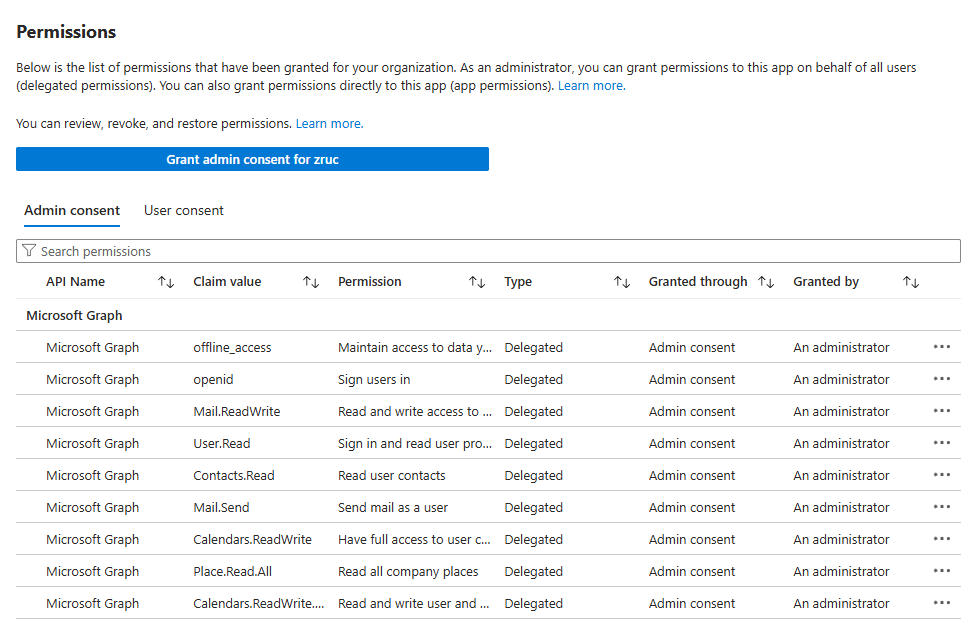
#### Validez l’ID d’application OAuth du calendrier personnel et les étendues
Si vous avez utilisé la méthode Intégrations OAuth pour vos utilisateurs, également appelée Autorisations déléguées, validez les autorisations en suivant les étapes ci-dessous :
1. Se connecter au portail Azure en utilisant le compte administrateur Microsoft 365.
2. Cliquez sur le **Microsoft Entra ID** logo.
3. Accédez à **Applications Entreprise**.
4. Par défaut, **Toutes les applications** Afficher dans le tableau de données interactif.
5. Cliquez sur le **Zoom** application avec l'ID de l'application *fc108d3f-543d-4374-bbff-c7c51f651fe5*.
6. Cliquez sur le **Sécurité** menu déroulant et sélectionnez **Autorisations**.
7. Validez la *Consentement de l'admin* l'onglet correspond à l'écran ici :
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.
Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:
```
GET https://library.zoom.com/technical-library/fr/coin-admin/third-party-integrations/zoom-and-microsoft-integration-and-deployment-field-guide/getting-started-with-microsoft-and-zoom-workplace-deployments.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.